El phishing es cuando un delincuente pretende ser alguien en quien confíes, como un banco, una empresa de entrega o un colega, para engañarlo para que haga clic en un enlace, abra un archivo o entregue información. Llega por correo electrónico, mensaje de texto, llamada telefónica e incluso redes sociales.
Los mensajes se están puliendo más, pero los trucos detrás de ellos siguen siendo sorprendentemente consistentes. Esta guía muestra qué buscar, incluye ejemplos ficticios claramente etiquetados, le brinda una lista de verificación y le explica qué hacer si ya hizo clic y dónde informarlo.
resumen rápido
| Señal de advertencia | Qué hacer |
|---|---|
| Mensaje inesperado sobre un problema, reembolso o premio | No haga clic. Vaya usted mismo al sitio oficial |
| Presión para actuar rápido | Reduzca la velocidad y verifique |
| Saludo genérico, remitente extraño o enlace | tratar como sospechoso |
| Pide contraseñas, códigos o detalles de pago | Nunca los compartas |
| No seguro | comuníquese con la empresa utilizando un número o sitio en el que ya confía |
Los signos comunes de phishing
La Comisión Federal de Comercio de EE. UU. describe los mensajes de phishing como típicamente:
- Inesperado, que afirma ser de una empresa que conoces, como una aplicación bancaria, de servicios públicos o de pago.
- Informe Actividad sospechosa, una cuenta o problema de pago, una factura desconocida, un reembolso del gobierno o un cupón.
- usando un saludo genérico o pidiéndole que confirme información personal o financiera.
- Empujándolo a Haga clic en un enlace o abra un archivo adjunto. Los enlaces pueden provocar malware, y las empresas legítimas no suelen enviar enlaces para actualizar los detalles de pago.
Agregue algunas señales más reveladoras que los profesionales de seguridad a menudo señalan: ortografía o tono que se siente ligeramente desactivado, una dirección de remitente que no coincide con la empresa y enlaces cuyo destino real (visible cuando pasa el mouse sobre ellos en una computadora) difiere del texto que se muestra.
Nota: estos detalles provienen de los propios anuncios de la empresa y Next Digitech no ha verificado de forma independiente.
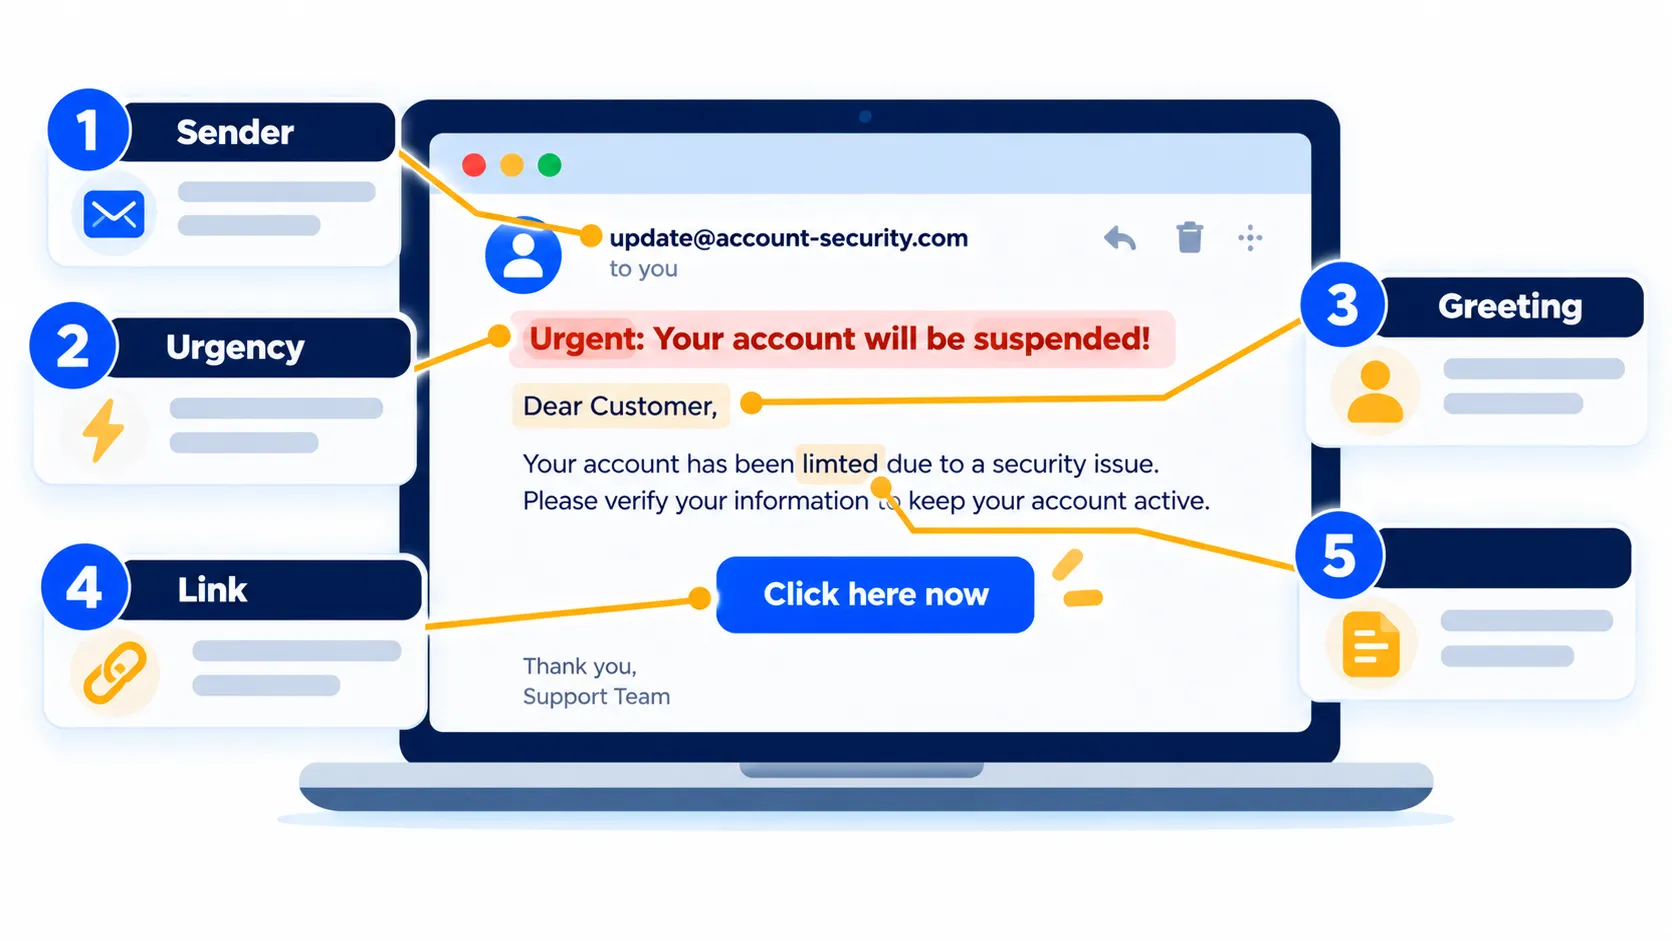
Ejemplo ficticio 1: un correo electrónico de phishing
Importante: Los siguientes ejemplos son completamente ficticios, escritos por nosotros para mostrar patrones. No copian el mensaje de ninguna empresa real, y cualquier parecido con una marca real es una coincidencia.
De: Seguridad de la cuenta <support@secure-notice-example.test>
Asunto: Urgente: Su cuenta estará cerrada en 24 horas
Estimado cliente,
Notamos una actividad inusual en su cuenta. Para evitar la suspensión permanente, debes verificar tus datos inmediatamente haciendo clic en el enlace de abajo.
[Verificar mi cuenta ahora]
La falta de acción resultará en la pérdida de acceso.
lo que lo regala
- Urgencia y amenaza: Las "24 horas" y la "suspensión permanente" están diseñadas para hacerte entrar en pánico.
- Saludo genérico: "Estimado cliente" en lugar de su nombre.
- Empresa vaga: No dice qué cuenta o servicio.
- Dirección de remitente impar: El dominio no pertenece claramente a ninguna empresa que utilice.
- Solicitud para hacer clic: Quiere que sigas un enlace a "Verificar".
Ejemplo ficticio 2: un texto de phishing
[Servicio de entrega] Tratamos de entregar su paquete pero la dirección estaba incompleta. Pague una pequeña tarifa de reenvío en: hxxp://parcel-fee-example[.]test o se le devolverá su paquete.
lo que lo regala
- Puede que no estés esperando un paquete en absoluto.
- Pide un pago a través de un enlace en lugar de decirle que verifique su pedido en el sitio oficial.
- El enlace no parece la dirección web real de una empresa.
- Crea presión de tiempo ("o su paquete será devuelto").
Cubrimos una estafa relacionada en cómo detectar ofertas falsas de Black Friday y sitios de compras de fraude.
Ejemplo ficticio 3: un texto de "alerta de seguridad"
Alerta de seguridad: un nuevo dispositivo iniciado sesión en su cuenta. Si este no fue usted, responda con el código de 6 dígitos que acabamos de enviar para cancelarlo.
Este intenta que entregues un código de una sola vez, lo que permite que el estafador inicie sesión como tú. Nunca comparta códigos únicos con nadie que se comunique con usted primero. Una empresa real no le pedirá que lea un código.
Una lista de verificación rápida antes de hacer clic
- ¿Esperaba este mensaje?
- ¿Realmente tengo una cuenta con esta empresa?
- ¿La dirección o el número del remitente es lo que esperaría?
- ¿Usa presión, amenazas o ofertas demasiado buenas para ser verdaderas?
- ¿Pide contraseñas, códigos, números de tarjetas o datos personales?
- ¿A dónde va realmente el enlace? (En una computadora, pase el cursor sobre él sin hacer clic).
- ¿Puedo verificar abriendo la aplicación oficial o escribiendo yo mismo la dirección oficial?
El consejo de la FTC es simple: si tiene una cuenta, comuníquese con la empresa a través de un número de teléfono o sitio web que ya conoce es real, no los datos de contacto en el mensaje. Si no lo hace, puede ser phishing: repórtelo y elimínelo.
Nota: Las funciones y políticas pueden variar según el plan, la región y la versión de la aplicación, y pueden cambiar en cualquier momento. Consulte el Centro de ayuda oficial para obtener la información más reciente.
Qué hacer si hizo clic o respondió
- Detener. No introduzcas nada más en la página.
- Si hizo clic en un enlace o abrió un archivo adjunto, La FTC aconseja actualizar su software de seguridad, ejecutar un escaneo completo y eliminar todo lo que marca.
- Si diste una contraseña, Cámbielo de inmediato en el sitio real y en cualquier lugar donde lo reutilice. Encender Autenticación de dos factores.
- Si compartió la tarjeta o los datos bancarios, llame a su banco usando el número de su tarjeta.
- Si das información confidencial como un número de seguro social en los EE.
- Compruebe si hay fallout. Consulte Qué hacer después de una violación de datos y Las señales de advertencia de que un teléfono está pirateado.
Dónde denunciar el phishing
Estados Unidos
- Correo electrónico de phishing: reenvíelo a reportphishing@apwg.org (el grupo de trabajo antiphishing).
- texto de phishing: reenvíelo a 7726 (spam).
- Cualquier intento de phishing: Infórmelo a la FTC en reportfraud.ftc.gov.
Reino unido
- Correo electrónico sospechoso: Reenvíelo a report@phishing.gov.uk, la dirección de informes del Centro Nacional de Seguridad Cibernética. No necesita reenviar correos electrónicos ya en su carpeta de spam.
- Texto sospechoso: Reenvíelo a 7726. El NCSC dice que la mayoría de los proveedores del Reino Unido ofrecen esto de forma gratuita.
- Si perdió dinero o fue pirateado: El NCSC dice que lo informe a la policía a través de un fraude denuncia (reportfraud.police.uk, o 0300 123 2040) en Inglaterra, Gales o Irlanda del Norte, o la policía Escocia en 101 en Escocia. El NCSC en sí no acepta informes de delitos.
Su aplicación de correo electrónico también puede tener una opción de informe incorporada, como "Informar phishing" en el menú de mensajes. Los nombres difieren según la aplicación y la versión. Para obtener informes de texto paso a paso, consulte nuestra guía sobre Bloqueo de textos de spamo utilice el Centro de ayuda de su aplicación de mensajería.
Cómo protegerse en el futuro
- Use un administrador de contraseñas para que nunca escriba una contraseña en un sitio falso por hábito.
- Considere las claves de acceso que se ofrecen, ya que están vinculadas al sitio web real. Ver Claves de contraseñas explicados.
- Mantenga sus dispositivos actualizados.
- Trate los códigos QR con la misma precaución que los enlaces, como explicamos en Avisos de violación de datos falsos y estafas de códigos QR.
- Tenga cuidado con las llamadas de voz también. Lea Cómo funcionan los estafas de clonación de voz de AI.
Preguntas frecuentes
¿Puede ocurrir phishing sin un enlace?
Sí. Algunos mensajes le piden que llame a un número, responda con un código o que abra un archivo adjunto.
¿Es seguro abrir un correo electrónico de phishing sin hacer clic en nada?
La apertura es generalmente de menor riesgo que hacer clic, pero no abra archivos adjuntos ni siga los enlaces, y elimine o informe.
¿Debo responder "detener" a los mensajes de texto fraudulentos?
No responda a los mensajes que sospecha que son estafas. Use las herramientas de informe y bloquee en su lugar.
¿Puede un mensaje realmente parecer que viene de mi banco?
Sí. Los nombres y logotipos son fáciles de copiar. Póngase en contacto con el banco a través del número en su tarjeta o en su aplicación oficial.
¿Cuál es la diferencia entre phishing y smishing?
El phishing es el término general. Smishing significa phishing por mensaje de texto SMS.
La línea de fondo
El phishing funciona porque juega con la urgencia y la confianza. Reduzca la velocidad, verifique el remitente, nunca use enlaces o números en el mensaje para "verificar", y vaya usted mismo al sitio web oficial o aplicación. Si algo se desliza, actúe rápidamente e infórmelo.
Guías relacionadas
- Avisos de violación de datos falsos y estafas de códigos QR: cómo saber qué es real
- Su correo electrónico estaba en una violación de datos: qué hacer a continuación (paso a paso)
- Cómo detectar ofertas falsas de Black Friday y sitios de compras de estafa (2026)
- Cómo detener llamadas de spam en iPhone y Android (guía 2026)
Explore más en nuestro centro de seguridad y privacidad en línea.
Descargo de responsabilidad: este artículo es solo para información general y se basa en los detalles disponibles en el momento de escribir este artículo. Los precios, los planes, las características, las fechas de lanzamiento, las políticas y la disponibilidad pueden cambiar en cualquier momento y pueden variar según el país. Verifique la información más reciente en el sitio web oficial de la empresa o producto mencionado antes de tomar cualquier decisión o compra. Este no es un asesoramiento legal, financiero o de seguridad; Si cree que ha sido estafado, póngase en contacto con su banco y con los servicios de informes oficiales. Next Digitech es un sitio web independiente y no está afiliado ni respaldado por las empresas mencionadas; Todas las marcas pertenecen a sus respectivos propietarios. No somos responsables de ninguna pérdida o decisión tomada en base a este contenido.