
Wi-Fi gratuito es uno de los pequeños placeres de la vida cuando viajas o trabajas desde una cafetería. También es uno de los riesgos tecnológicos más incomprendidos. Algunas personas nunca lo usan; Otros se conectan a cualquier cosa y escriben su contraseña bancaria sin pensarlo.
La verdad se encuentra en el medio. Esta guía explica cuáles son los riesgos reales hoy en día, lo que dicen las fuentes oficiales y le brinda 8 reglas fáciles de seguir en cafés, aeropuertos y hoteles. Los nombres de menú pueden diferir ligeramente según la marca y la versión del teléfono.
resumen rápido
| # | Regla |
|---|---|
| 1 | Usar datos móviles para banca y pagos |
| 2 | Busque https en cada sitio |
| 3 | Confirme el nombre exacto de la red |
| 4 | desactivar la unión automática |
| 5 | Mantenga actualizados los dispositivos y las aplicaciones |
| 6 | Use contraseñas seguras y autenticación de dos factores |
| 7 | Apague Bluetooth y comparta que no está usando |
| 8 | Cierre la sesión, olvídese de la red y considere una VPN como un extra |
Entonces, ¿es seguro Wi-Fi público?
La Comisión Federal de Comercio de EE. UU. explica que las redes públicas más antiguas eran arriesgadas porque la mayoría de los sitios web no encriptaban los datos, lo que significaba que alguien de la misma red podía leerlos. Hoy en día, el cifrado generalizado hace que el Wi-Fi público sea generalmente seguro. Esa es la buena noticia.
Pero "generalmente seguro" no es "siempre seguro". La FTC agrega que los estafadores pueden crear sitios web falsos y cifrarlos, y ese cifrado no lo protegerá de las personas que ejecutan un sitio fraudulento. Mientras tanto, la agencia cibernética estadounidense CISA aconseja evitar las redes Wi-Fi abiertas para negocios personales, señalando que los atacantes en los aeropuertos y las cafeterías podrían interceptar datos bancarios o de compras.
En resumen: la navegación informal es un riesgo bastante bajo, pero las tareas sensibles merecen un cuidado adicional.
Nota: estos detalles provienen de los propios anuncios de la empresa y Next Digitech no ha verificado de forma independiente.
Regla 1: use datos móviles para cualquier cosa sensible
Si necesita hacer banca en línea, pagar una factura o ingresar los datos de la tarjeta, el consejo de CISA es desactivar el Wi-Fi y usar datos celulares en su lugar. La conexión móvil de su teléfono no se comparte con extraños de la misma manera que lo es una red de café. Si no tiene señal, espere hasta que esté en una red de confianza.
Regla 2: Busque https
La FTC dice que busque el símbolo de bloqueo o "https" en la barra de direcciones, a la izquierda de la dirección web. Esto también funciona en navegadores móviles. HTTPS significa que los datos entre su dispositivo y el sitio están encriptados. Trate cualquier sitio que solicite detalles confidenciales sin que sea una señal de alerta, y recuerde que una cerradura no prueba que un sitio sea honesto. Verifique también la ortografía de la dirección web.
Regla 3: Confirme el nombre exacto de la red
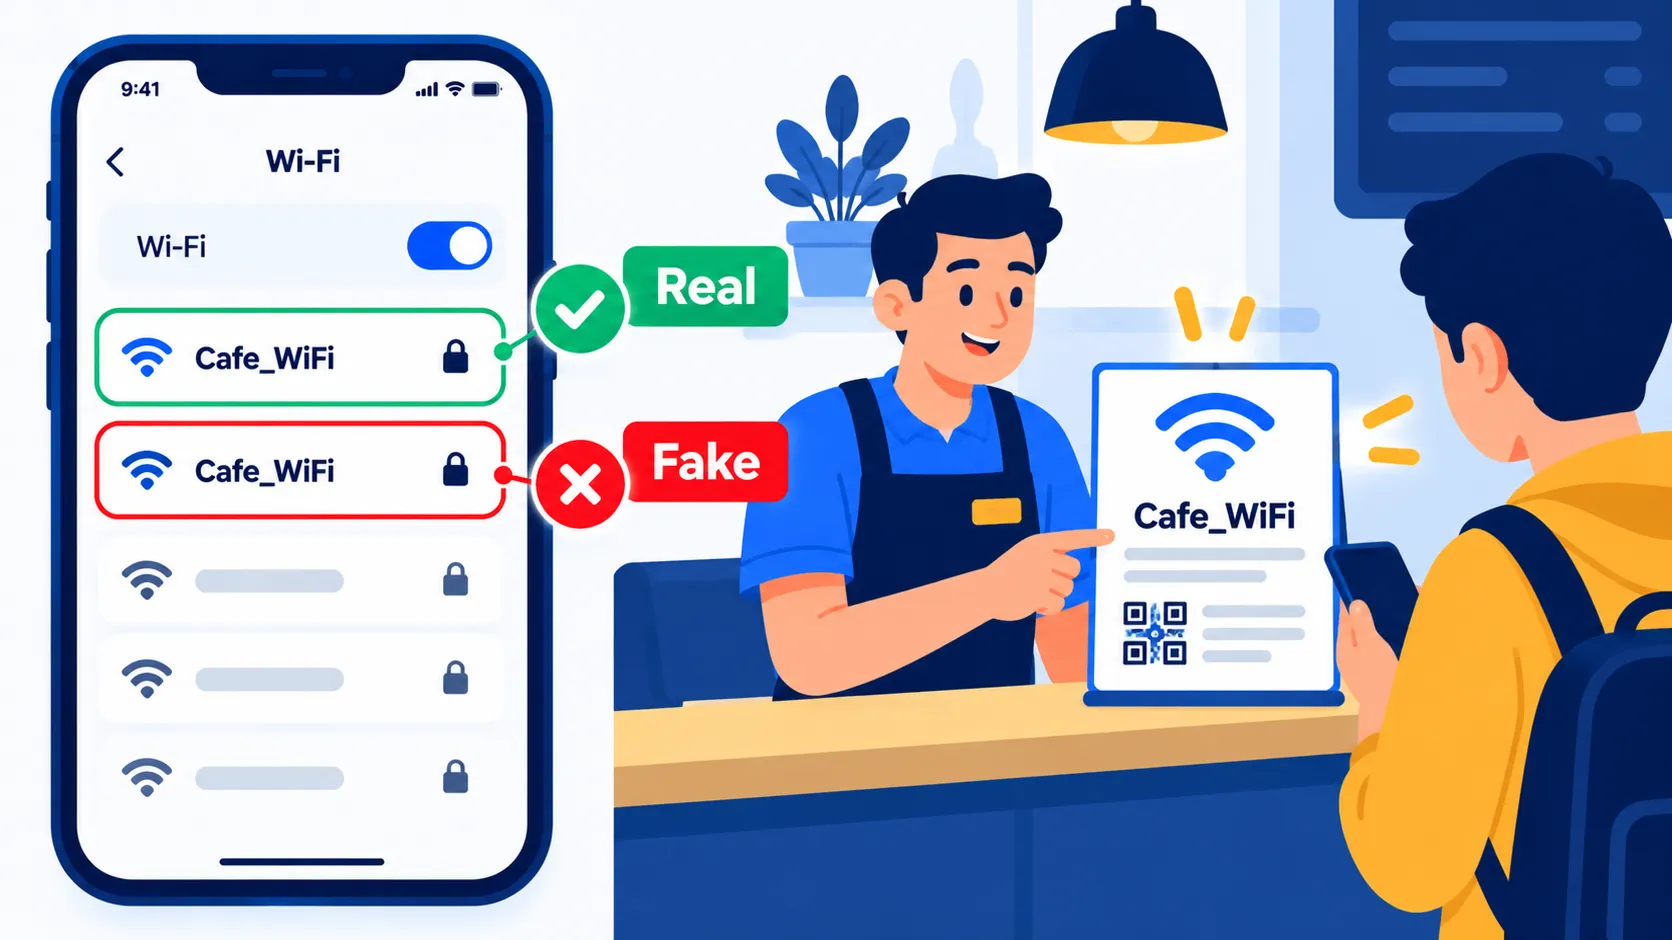
Los atacantes pueden crear una red llamada algo plausible, como "Wifi gratuito del aeropuerto", para atrapar a las personas que se conectan sin pensar. Pregunte al personal por el nombre exacto de la red y cualquier contraseña, y evite las redes con duplicados casi idénticos. En un hotel, use los detalles impresos en su tarjeta de acceso o entregados al momento del check-in.
Regla 4: desactivar la unión automática
Los teléfonos recuerdan las redes y se vuelven a conectar automáticamente, lo cual es conveniente pero puede ponerlo en una red que nunca eligió.
- iPhone: Abierto Ajustes > Wifi, toque el icono de información junto a una red y desactive unión automática.
- Android: Abierto trastafo, vaya a su configuración de Wi-Fi o Internet, toque el icono de engranaje junto a una red guardada y apague la conexión automática. Los nombres de menú pueden diferir ligeramente según la marca y la versión del teléfono.
También use olvide esta red para lugares que no visitará nuevamente.
Nota: Las funciones y políticas pueden variar según el plan, la región y la versión de la aplicación, y pueden cambiar en cualquier momento. Consulte el Centro de ayuda oficial para obtener la información más reciente.
Regla 5: Mantén todo actualizado
La FTC recomienda mantener actualizado su software de seguridad, sistema operativo y navegador, y activar actualizaciones automáticas. Las actualizaciones corrigen las debilidades conocidas en las que confían los atacantes. Si no está seguro de instalar una versión grande de inmediato, lea nuestra guía sobre si desea actualizar de inmediato, pero nunca ignore los parches de seguridad por mucho tiempo.
Regla 6: use contraseñas seguras y autenticación de dos factores
Si alguien captura una contraseña, un segundo paso impide que entren. La FTC aconseja contraseñas seguras y autenticación de dos factores cuando esté disponible. Siga nuestra guía paso a paso para Activación de la autenticación de dos factores para sus cuentas más importantes primero: correo electrónico, banca y almacenamiento en la nube.
Regla 7: Apague Bluetooth y comparta que no está usando
CISA recomienda apagar Bluetooth cuando no esté utilizando accesorios como auriculares o teclados, porque los delincuentes pueden intentar emparejarse con una conexión abierta. En una computadora portátil, también verifique que el uso compartido de archivos e impresoras esté desactivado en las redes públicas y elija el perfil de red "público" en Windows cuando se le solicite. Los nombres de menú pueden diferir ligeramente por versión.
Regla 8: cerrar sesión, olvidar la red y tratar una VPN como un extra
Cuando haya terminado, cierre sesión en cuentas sensibles y olvídese de la red. Una VPN puede agregar una capa de protección en redes compartidas, pero no es esencial para la navegación casual y no para de phishing. Explicamos los pros y los contras en nuestra guía ¿Necesita una VPN?, y nuestra regla general es elegir la confianza sobre el marketing si usa una.
Consejos adicionales para lugares específicos
cafés
No deje su computadora portátil desatendida y use un filtro de privacidad de pantalla si puede. El surf de hombros es un riesgo tan real como la piratería.
aeropuertos
Muchos aeropuertos ejecutan varias redes. Compruebe los letreros oficiales o la aplicación del aeropuerto para la correcta. Evite iniciar sesión en los sistemas de trabajo a menos que esté utilizando el método aprobado de su empleador.
hoteles
Algunos hoteles usan una página de inicio de sesión donde ingresa su número de habitación y apellido. Eso es normal, pero nunca ingrese los detalles del pago a menos que reconozca la página del sitio de reserva del hotel. Para una opción más segura, use su teléfono como un punto de acceso, que utiliza su propia conexión de datos móviles.
Qué hacer si crees que estabas comprometido
- Desconéctese de la red y apague Wi-Fi.
- Cambie las contraseñas de las cuentas que utilizó, comenzando con el correo electrónico, desde una red de confianza.
- Revise sus cuentas para actividades desconocidas y póngase en contacto con su banco si ve alguna.
- Ejecute un escaneo de seguridad y mire las señales de advertencia en ¿Mi teléfono está pirateado?
- Reportar estafas en reportfraud.ftc.gov en los Estados Unidos.
Nota: Las funciones y políticas pueden variar según el plan, la región y la versión de la aplicación, y pueden cambiar en cualquier momento. Consulte el Centro de ayuda oficial para obtener la información más reciente.
Preguntas frecuentes
¿Es seguro consultar el correo electrónico en el wifi público?
Por lo general, si la conexión está encriptada y su cuenta tiene autenticación de dos factores. Evítelo si observa advertencias de seguridad del navegador.
¿El hotel Wi-Fi es más seguro que la cafetería Wi-Fi?
No necesariamente. Ambas son redes compartidas. Use las mismas reglas en cualquier lugar.
¿Es más segura una red protegida con contraseña?
Un poco, pero si muchos extraños comparten la contraseña, todavía estás en una red compartida.
¿Puedo usar mi aplicación bancaria en Wi-Fi público?
La mayoría de las aplicaciones usan cifrado, pero la FTC señala que es difícil saber si una aplicación móvil lo hace. El uso de datos móviles para la banca es el hábito más seguro.
¿Qué pasa si mi Wi-Fi está conectado pero no hay Internet?
Ese es un problema de conexión en lugar de uno de seguridad. Ver 10 correcciones para Wi-Fi conectado pero no Internet.
La línea de fondo
El Wi-Fi público generalmente está bien para leer las noticias o ver un video, pero trata con cuidado extra con la banca, las compras y el trabajo. Use datos móviles para tareas sensibles, compruebe HTTPS, confirme los nombres de la red, apague la unión automática, actualice sus dispositivos y use la autenticación de dos factores.
Guías relacionadas
- Wifi conectado pero no Internet? 10 arreglos que realmente funcionan
- Cómo activar la autenticación de dos factores (2FA) para sus cuentas más importantes
- ¿Mi teléfono está pirateado? 10 señales de advertencia y qué hacer a continuación
- ¿Deberías actualizar de inmediato? Una guía simple para nuevas versiones de software
Explore más en nuestro centro de seguridad y privacidad en línea.
Descargo de responsabilidad: este artículo es solo para información general y se basa en los detalles disponibles en el momento de escribir este artículo. Los precios, los planes, las características, las fechas de lanzamiento, las políticas y la disponibilidad pueden cambiar en cualquier momento y pueden variar según el país. Verifique la información más reciente en el sitio web oficial de la empresa o producto mencionado antes de tomar cualquier decisión o compra. Este no es un asesoramiento legal, financiero o de seguridad; Si cree que ha sido estafado, póngase en contacto con su banco y con los servicios de informes oficiales. Next Digitech es un sitio web independiente y no está afiliado ni respaldado por las empresas mencionadas; Todas las marcas pertenecen a sus respectivos propietarios. No somos responsables de ninguna pérdida o decisión tomada en base a este contenido.