
La plupart des gens utilisent encore des mots de passe faciles à retenir et faciles à déchiffrer, soit forts mais impossibles à retenir. La bonne nouvelle : les meilleurs conseils modernes facilitent grandement les mots de passe forts. Le secret est longueur, pas des symboles compliqués.
Voici comment créer un mot de passe fort dont vous vous souvenez réellement et quand vous ne devriez pas du tout besoin de vous souvenir des mots de passe.
Qu'est-ce qui rend un mot de passe fort ?
- Longueur compte le plus. Les mots de passe plus longs sont considérablement plus difficiles à deviner.
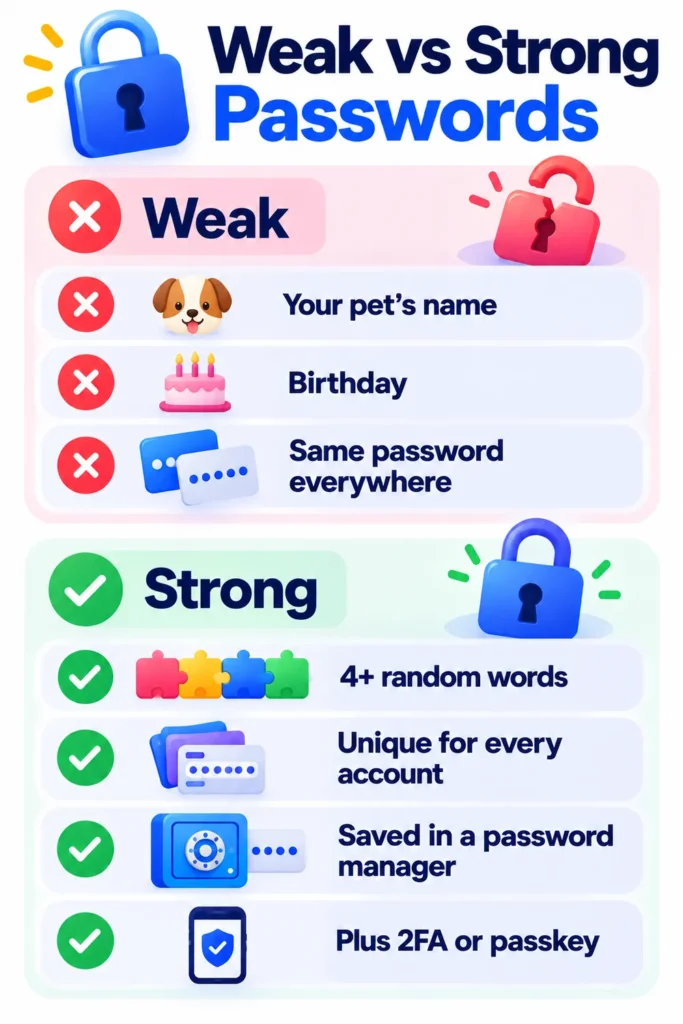
- imprévisibilité : Évitez les noms, les anniversaires, les animaux de compagnie, les équipes sportives et les phrases courantes.
- Uniquement : Utilisez un mot de passe différent pour chaque compte, de sorte qu'une fuite ne déverrouille pas tout.
Les conseils de sécurité du National Institute of Standards and Technology (NIST) des États-Unis mettent l'accent sur les mots de passe longs et la vérification des mots de passe divulgués connus, plutôt que de forcer des règles complexes ou des changements fréquents.
Remarque : Les fonctionnalités et les stratégies peuvent varier selon le plan, la région et la version de l'application, et peuvent être modifiées à tout moment. Consultez le centre d'aide officiel pour les dernières informations.
La méthode de la phrase secrète
Un mot de passe est une chaîne de 4 mots ou plus au hasard. C'est long, fort et mémorable.
- Choisissez 4 à 5 mots vraiment aléatoires. Utilisez le générateur de mots de passe d'un gestionnaire de mots de passe ou la méthode DICE plutôt que de choisir vous-même des mots.
- Rejoignez-les, avec ou sans séparateurs, comme
violet-tractor-sandwich-galaxy(exemple uniquement, ne l'utilisez pas). - Imaginez une image idiote qui lie les mots, ce qui facilite la mémorisation.
- Ajouter un nombre ou un symbole uniquement si un site en a besoin.
erreurs de mot de passe à éviter
- Réutilisation des mots de passe. C'est le plus grand risque, car les violations se produisent constamment.
- substitutions simples. Changer "mot de passe" en "p@ssw0rd" ne trompe personne.
- Informations personnelles trouvées sur vos réseaux sociaux.
- Mots de passe courts, même avec des symboles.
- Écrire des mots de passe sur des notes autocollantes à proximité de votre ordinateur.
L'approche intelligente : n'oubliez pas qu'un seul
Vous n'avez pas besoin de mémoriser des dizaines de mots de passe. Utilisez un gestionnaire de mots de passe et n'oubliez pas qu'il n'y a qu'un seul mot de passe fort. Le gestionnaire crée et remplit des mots de passe uniques pour tous les autres sites. Consultez nos choix pour les meilleurs gestionnaires de mots de passe gratuits.
Encore mieux : les clés de passe et 2FA
- passeports Laissez-vous vous connecter avec votre empreinte digitale, votre visage ou votre code PIN d'appareil au lieu d'un mot de passe, et ils ne peuvent pas être phishes. Lecture Les clés de passe expliquées.
- L'authentification à deux facteurs ajoute une deuxième couche de protection. Voyez comment activer 2FA.
Vérifiez si vos mots de passe ont été divulgués
Google Password Manager, les mots de passe Apple et la plupart des gestionnaires de mots de passe vous avertissent des mots de passe divulgués ou réutilisés. Vous pouvez également consulter votre e-mail sur haveibeenpwned.com. Si quelque chose fuit, lisez Que faire après une violation de données.
Foire aux questions
Combien de temps doit être un mot de passe ?
Au moins 12 à 16 caractères pour les comptes importants. Une phrase secrète de 4 mots ou plus au hasard est généralement plus longue et plus facile à retenir.
Dois-je changer mes mots de passe régulièrement ?
Les conseils actuels indiquent que vous n'avez pas besoin de modifier les mots de passe forts et uniques selon un calendrier. Changez-les s'il y a une violation ou une activité suspecte.
Les gestionnaires de mots de passe sont-ils en sécurité ?
Les plus réputés utilisent un cryptage fort et sont beaucoup plus sûrs que de réutiliser les mots de passe. Protégez le vôtre avec un mot de passe fort et 2FA.
Une phrase secrète est-elle meilleure qu'un mot de passe complexe ?
Habituellement oui, car c'est plus long et plus facile à retenir, tant que les mots sont aléatoires.
la ligne du bas
Utilisez de longs mots de passe de mots aléatoires, ne réutilisez jamais les mots de passe et laissez un gestionnaire de mots de passe se souvenir du reste. Ajoutez 2FA ou PassKeys à des comptes importants, et vous serez beaucoup plus en sécurité que la plupart des internautes en ligne.
Guides connexes
- Mon téléphone est-il piraté ? 10 signes avant-coureurs et quoi faire ensuite
- Cette application est-elle sûre ? 8 vérifications à faire avant de télécharger une nouvelle application
- Les extensions chromées sont-elles sûres ? Comment vérifier avant d'installer
- Comment empêcher ChatGPT, Gemini et Claude de s'entraîner sur vos chats
En savoir plus dans notre Sécurité et confidentialité en ligne Hub.
Avis de non-responsabilité : Cet article est à titre d'information générale uniquement et est basé sur les détails disponibles au moment de la rédaction. Les prix, les plans, les fonctionnalités, les dates de sortie, les politiques et la disponibilité peuvent changer à tout moment et peuvent varier selon le pays. Veuillez vérifier les informations les plus récentes sur le site Web officiel de la société ou du produit mentionné avant de prendre une décision ou un achat. Il ne s'agit pas de conseils médicaux, financiers, juridiques ou de sécurité; Consultez un professionnel qualifié pour votre situation. Next Digitech est un site Web indépendant et n'est pas affilié ou approuvé par les sociétés mentionnées ; Toutes les marques commerciales appartiennent à leurs propriétaires respectifs. Nous ne sommes pas responsables de toute perte ou décision prise sur la base de ce contenu.

