
Le phishing, c'est quand un criminel prétend être une personne de confiance, comme une banque, une entreprise de livraison ou un collègue, pour vous inciter à cliquer sur un lien, à ouvrir un fichier ou à remettre des informations. Il arrive par e-mail, SMS, appel téléphonique et même sur les réseaux sociaux.
Les messages sont de plus en plus raffinés, mais les astuces derrière eux sont toujours étonnamment cohérentes. Ce guide montre ce qu'il faut rechercher, comprend des exemples de fiction clairement étiquetés, vous donne une liste de contrôle et explique ce qu'il faut faire si vous avez déjà cliqué et où le signaler.
Résumé rapide
| panneau d'avertissement | Quoi faire |
|---|---|
| Message inattendu concernant un problème, un remboursement ou un prix | Ne cliquez pas. Allez vous-même sur le site officiel |
| La pression pour agir vite | Ralentissez et vérifiez |
| Salutation générique, expéditeur impair ou lien | Traiter comme suspect |
| demande des mots de passe, des codes ou des détails de paiement | Ne les partagez jamais |
| Pas sûr | Contactez l'entreprise en utilisant un numéro ou un site auquel vous faites déjà confiance |
Les signes courants du phishing
La Federal Trade Commission des États-Unis décrit les messages de phishing comme typiquement :
- inattendu, prétendant provenir d'une entreprise que vous connaissez, telle qu'une banque, une utilitaire ou une application de paiement.
- Signaler une activité suspecte, un problème de compte ou de paiement, une facture inconnue, un remboursement du gouvernement ou un coupon.
- En utilisant un salut générique ou en vous demandant de confirmer des informations personnelles ou financières.
- Vous pousser à Cliquez sur un lien ou ouvrez une pièce jointe. Les liens peuvent entraîner des logiciels malveillants et les entreprises légitimes n'envoient généralement pas de liens pour mettre à jour les détails du paiement.
Ajoutez quelques autres signaux révélateurs que les professionnels de la sécurité pointent souvent : l'orthographe ou la tonalité qui se sent légèrement décalées, une adresse d'expéditeur qui ne correspond pas à l'entreprise et les liens dont la véritable destination (visible lorsque vous les survolez sur un ordinateur) diffère du texte affiché.
Remarque : ces détails proviennent des propres annonces de l'entreprise et n'ont pas été vérifiés de manière indépendante par Next Digitech.
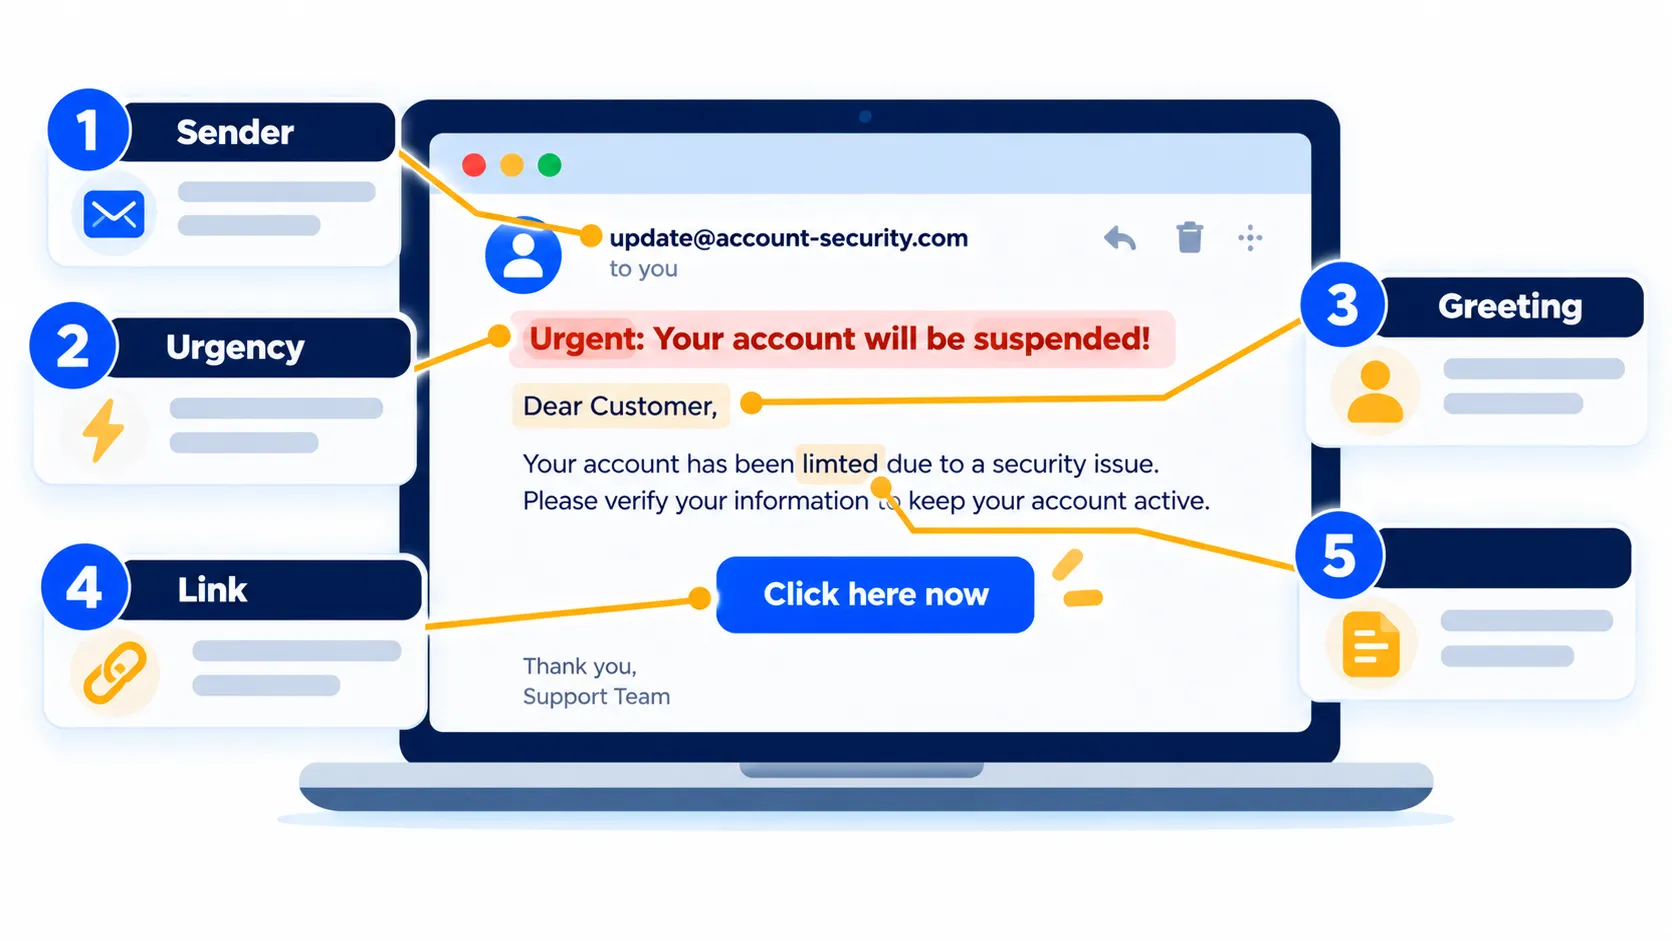
Exemple fictif 1 : un e-mail de phishing
Important : Les exemples ci-dessous sont complètement fictifs, écrits par nous pour montrer des modèles. Ils ne copient pas le message d'une véritable entreprise, et toute ressemblance avec une véritable marque est une coïncidence.
De : Sécurité des comptes <support@secure-notice-example.test>
Objet : Urgent : votre compte sera fermé dans les 24 heures
Cher client,
Nous avons remarqué une activité inhabituelle sur votre compte. Pour éviter une suspension permanente, vous devez vérifier vos informations immédiatement en cliquant sur le lien ci-dessous.
[Vérifier mon compte maintenant]
Le défaut d'agir entraînera une perte d'accès.
Ce qui le dévoile
- Urgence et menace : « 24 heures » et « suspension permanente » sont conçus pour vous faire paniquer.
- Voie générique : « Cher client » plutôt que votre nom.
- Vague Company : Il ne précise pas quel compte ou service.
- Adresse de l'expéditeur impair : le domaine n'appartient clairement à aucune entreprise que vous utilisez.
- Demande de clic : Il veut que vous suiviez un lien vers "Vérifier".
Exemple fictif 2 : un texte de phishing
[Service de livraison] Nous avons essayé de livrer votre colis mais l'adresse était incomplète. Payez une petite redevance à l'adresse : hxxp://parcel-fee-example[.]test ou votre colis vous sera retourné.
Ce qui le dévoile
- Vous n'attendez peut-être pas de colis du tout.
- Il demande un paiement via un lien plutôt que de vous dire de vérifier votre commande sur le site officiel.
- Le lien ne ressemble pas à la véritable adresse Web d'une entreprise.
- Cela crée une pression de temps (ou votre colis vous sera renvoyé).
Nous couvrons une arnaque connexe dans Comment repérer les fausses offres du Black Friday et les sites d'achat d'arnaques.
Exemple fictif 3 : un texte "alerte de sécurité"
Alerte de sécurité : un nouvel appareil connecté à votre compte. Si ce n'était pas vous, répondez avec le code à 6 chiffres que nous venons d'envoyer pour l'annuler.
Celui-ci essaie de vous faire remettre un code unique, ce qui permet à l'escroc de se connecter comme vous. Ne partagez jamais de codes ponctuels avec toute personne qui vous contacte en premier. Une véritable entreprise ne vous demandera pas de lire un code.
Une liste de contrôle rapide avant de cliquer
- Est-ce que j'attendais ce message ?
- Est-ce que j'ai un compte avec cette entreprise ?
- L'adresse ou le numéro de l'expéditeur est-il ce à quoi je m'attendais ?
- Est-ce qu'il utilise de la pression, des menaces ou des offres trop belles pour être vraies ?
- Demande-t-il des mots de passe, des codes, des numéros de carte ou des détails personnels ?
- Où va vraiment le lien ? (Sur un ordinateur, survolez-le sans cliquer.)
- Puis-je vérifier en ouvrant l'application officielle ou en tapant l'adresse officielle moi-même ?
Les conseils de la FTC sont simples : si vous avez un compte, contactez l'entreprise en utilisant un numéro de téléphone ou un site Web que vous connaissez déjà est réel, et non les coordonnées du message. Si vous ne le faites pas, il peut s'agir de phishing : signalez-le et supprimez-le.
Remarque : Les fonctionnalités et les stratégies peuvent varier selon le plan, la région et la version de l'application, et peuvent être modifiées à tout moment. Consultez le centre d'aide officiel pour les dernières informations.
Que faire si vous avez cliqué ou répondu
- Arrêtez. N'entrez rien d'autre sur la page.
- Si vous avez cliqué sur un lien ou ouvert une pièce jointe, la FTC vous conseille de mettre à jour votre logiciel de sécurité, d'exécuter une analyse complète et de supprimer tout ce qu'elle signale.
- Si vous avez donné un mot de passe, modifiez-le immédiatement sur le site réel et partout où vous l'avez réutilisé. Activez l'authentification à deux facteurs.
- Si vous partagez une carte ou des coordonnées bancaires, appelez votre banque en utilisant le numéro de votre carte.
- Si vous avez fourni des informations sensibles, comme un numéro de sécurité sociale aux États-Unis, la FTC pointe vers IdentityTheft.gov pour les étapes spécifiques à ce que vous avez divulgué.
- Vérifier les retombées. Voir Que faire après une violation de données et signaux d'avertissement indiquant qu'un téléphone est piraté.
Où signaler le phishing
États Unis
- e-mail de phishing : transmettez-le à reportphishing@apwg.org (le groupe de travail anti-phishing).
- Texte de phishing : transmettez-le à 7726 (spam).
- Toute tentative de phishing : Signalez-le à la FTC à reportfraud.ftc.gov.
Royaume-uni
- E-mail suspect : transmettez-le à report@phishing.gov.uk, l'adresse de rapport du Centre national de cybersécurité. Vous n'avez pas besoin de transférer des e-mails déjà dans votre dossier de spam.
- Texte suspect : transmettez-le à 7726. Le NCSC affirme que la plupart des fournisseurs britanniques proposent cela gratuitement.
- Si vous avez perdu de l'argent ou si vous avez été piraté : le NCSC dit de le signaler à la police par la fraude (reportfraud.police.uk, ou 0300 123 2040) en Angleterre, au Pays de Galles ou en Irlande du Nord, ou la police écossaise sur 101 en Écosse. Le NCSC lui-même ne prend pas les rapports de délit.
Votre application de messagerie peut également avoir une option de rapport intégrée, telle que "Signaler le phishing" dans le menu des messages. Les noms diffèrent selon l'application et la version. Pour les rapports textuels étape par étape, consultez notre guide sur Bloquer les textes de spamou utilisez le centre d'aide de votre application de messagerie.
Comment se protéger à l'avenir
- Utilisez un gestionnaire de mots de passe pour ne jamais taper de mot de passe dans un faux site par habitude.
- Considérez les clés de passe lorsqu'elles sont proposées, car elles sont liées au vrai site Web. Voir les clés de passe expliquées.
- Gardez vos appareils à jour.
- Traitez les codes QR avec la même prudence que les liens, comme nous l'expliquons dans Faux avis de violation de données et arnaques au code QR.
- Méfiez-vous également des appels vocaux. Lisez comment fonctionnent les arnaques de clonage vocal AI.
Foire aux questions
Le phishing peut-il se produire sans lien ?
Oui. Certains messages vous demandent d'appeler un numéro, de répondre avec un code ou d'ouvrir une pièce jointe.
Est-il sécuritaire d'ouvrir un e-mail de phishing sans rien cliquer ?
L'ouverture est généralement plus faible que le clic, mais n'ouvrez pas de pièces jointes ou ne suivez pas de liens, ni ne le supprime ou ne le signale.
Dois-je répondre à "arrêter" aux textes arnaques ?
Ne répondez pas aux messages que vous soupçonnez d'être des arnaques. Utilisez plutôt des outils de rapport et de blocage.
Un message peut-il vraiment donner l'impression qu'il provient de ma banque ?
Oui. Les noms et logos sont faciles à copier. Contactez la banque via le numéro de votre carte ou son application officielle.
Quelle est la différence entre le phishing et le smishing ?
Le phishing est le terme général. Smishing signifie phishing par SMS.
la ligne du bas
Le phishing fonctionne parce qu'il joue sur l'urgence et la confiance. Ralentissez, vérifiez l'expéditeur, n'utilisez jamais de liens ou de chiffres dans le message pour "vérifier", et rendez-vous vous-même sur le site Web ou l'application officiel. Si quelque chose passe, agissez rapidement et signalez-le.
Guides connexes
- Faux avis de violation de données et escroqueries au code QR : comment savoir ce qui est réel
- Votre e-mail était dans une violation de données : que faire ensuite (étape par étape)
- Comment repérer les fausses offres du Black Friday et les sites d'achat d'arnaques (2026)
- Comment arrêter les appels de spam sur iPhone et Android (guide 2026)
En savoir plus dans notre Sécurité et confidentialité en ligne Hub.
Avis de non-responsabilité : Cet article est à titre d'information générale uniquement et est basé sur les détails disponibles au moment de la rédaction. Les prix, les plans, les fonctionnalités, les dates de sortie, les politiques et la disponibilité peuvent changer à tout moment et peuvent varier selon le pays. Veuillez vérifier les informations les plus récentes sur le site Web officiel de la société ou du produit mentionné avant de prendre une décision ou un achat. Il ne s'agit pas de conseils juridiques, financiers ou de sécurité; Si vous pensez avoir été arnaqué, contactez votre banque et les services officiels de rapports. Next Digitech est un site Web indépendant et n'est pas affilié ou approuvé par les sociétés mentionnées ; Toutes les marques commerciales appartiennent à leurs propriétaires respectifs. Nous ne sommes pas responsables de toute perte ou décision prise sur la base de ce contenu.

