
Le patch de Microsoft octobre 2026, publié le 13 octobre, était énorme. Security Press le décrit comme le plus gros lot mensuel de correctifs que Microsoft ait jamais livrés, avec plus de 1 400 vulnérabilités corrigées, et il comprend une faille que les attaquants utilisaient déjà. Le titre du titre semble effrayant, mais les conseils pratiques pour la plupart des utilisateurs à domicile sont simples : installez vos mises à jour Windows et redémarrez. Ce guide explique ce qui a été corrigé, pourquoi les chiffres diffèrent entre les rapports et comment vérifier et installer les mises à jour en toute sécurité.
Résumé rapide
- Les rapports évaluent le total d'octobre 2026 à environ 1 411 à 1 413 défauts fixes, un record. Le nombre exact diffère selon les points de vente en raison de leur nombre (expliqué ci-dessous).
- Un jour zéro a été signalé comme étant activement exploité : CVE-2026-96951, un défaut de Shell Windows qui contourne les avertissements Web.
- D'autres zéro-jours ont été divulgués publiquement mais n'ont pas été signalés comme exploités : un dans le cadre .NET et, selon certains points de vente, un dans une bibliothèque MessagePack pour C#.
- Pour la plupart des gens, l'action est la même que chaque mois : exécutez Windows Update, Installez, Redémarrez, puis confirmez que la mise à jour apparaît dans votre historique.
| Article | Ce que disent les rapports |
|---|---|
| Défauts totaux fixes | Environ 1 411 (BleepingComputer) à 1 413 (Lecture sombre, Socradar) |
| Zéro-jour exploité activement | CVE-2026-96951, shell Windows, marque du contournement Web |
| Zéro-jours divulgués publiquement | CVE-2026-108398 (Framework .NET) et, selon certains points de vente, CVE-2026-92707 (MessagePack-CSharp) |
| Mises à jour de Windows 11 nommées dans les rapports | KB5127648 et KB5126653 |
Remarque : ces détails proviennent des propres annonces de l'entreprise et n'ont pas été vérifiés de manière indépendante par Next Digitech.
Pourquoi les chiffres ne correspondent pas
Si vous avez vu 1 411 dans un titre et 1 413 dans un autre, aucun n'est nécessairement faux. Voici ce que nous avons trouvé :
- BleepingComputer signale 1 411 failles et indique que son nombre n'inclut que les vulnérabilités que Microsoft a publiées sur le patch mardi, et non les 348 failles corrigées plus tôt dans le mois (comme certains problèmes liés au cloud et à l'échange).
- Lecture sombre et socradar Signalez 1 413 CVE.
- Au moins un autre titre d'un autre point de vente a utilisé un chiffre inférieur de 1 407, ce qui montre à quel point les méthodes de comptage diffèrent.
- La ventilation par catégorie dans un rapport s'élève à un peu moins que son propre total, et le rapport n'explique pas l'écart.
Il en va de même pour la gravité. Les rapports donnent 70 défauts critiques (BleepingComputer), "plus de 70" (Socradar) et 80 (lecture sombre). Le nombre de jours zéro varie également : l'ordinateur bipeur et le Socradar en listent trois, tandis que la lecture sombre en liste deux. Nous n'avons pas pu confirmer ce qui est définitif, et le propre guide de mise à jour de sécurité de Microsoft est l'endroit à vérifier. Le point à retenir est cohérent dans toutes les sources : c'était un mois record, une faille a été exploitée et la mise à jour est la bonne décision.
Remarque : les dates de sortie et le délai de déploiement peuvent changer. Veuillez confirmer les derniers détails sur le site officiel ou le centre d'aide.
Les zéro-jours expliqués
CVE-2026-96951 : shell Windows, activement exploité
Il s'agit d'un contournement de la fonction de sécurité évalué à 8,8 sur l'échelle CVSS. Il permet aux attaquants de contourner le Web, la balise que Windows met sur les fichiers téléchargés sur Internet. Cette balise est ce qui déclenche des avertissements dans SmartScreen, Office Protected View et le blocage des macros, de sorte que le contournement peut rendre un fichier risqué plus sûr qu'il ne l'est. Les rapports ne donnent pas de détails sur qui l'exploit ou sur la fréquence. Dark Reading dit que l'IA a aidé à découvrir la faille.
CVE-2026-108398 : .NET Framework, publiquement divulgué
Cette faille peut permettre de contourner le contrôle des applications Windows Defender (WDAC). Il a besoin d'un accès local avec un compte à faible privilège, et Microsoft estime que l'exploitation est moins probable. C'est important pour les entreprises qui utilisent le WDAC.
CVE-2026-92707 : MessagePack-CSharp, publiquement divulgué
Une faille de déni de service notée modérée, répertoriée comme un jour zéro par BleepingComputer et Socradar. Il s'agit d'un problème de développeur-bibliothèque, de sorte que la plupart des utilisateurs à domicile ne le remarqueront pas.
Remarque : ces détails proviennent des propres annonces de l'entreprise et n'ont pas été vérifiés de manière indépendante par Next Digitech.
Pourquoi tant de correctifs ce mois-ci ?
Les rapports lient le volume en partie à la recherche de bugs pilotée par l'IA. Dark Reading cite Dustin Childs de la Zero Day Initiative (ZDI) en disant que l'IA accélère la recherche de défauts pour les défenseurs et les attaquants, mais ne crée pas les bogues. Un autre analyste qui y a affirmé que les nombres bruts de CVE ne sont pas très significatifs en eux-mêmes : il est plus utile de se demander quels défauts sont réellement exploités. Microsoft a également publié des "cohortes de risques" expérimentales que le groupe corrige par zone, telles que les systèmes de fichiers ou les documents de bureau, mais il est indiqué que les groupes ne classent pas le caractère dangereux de chaque faille.
Les autres éléments de haute gravité nommés dans la couverture incluent un volet de lecture Outlook False d'exécution de code à distance (CVE-2026-70242, CVSS 9.8) et un défaut d'exécution de code à distance QIC (CVE-2026-105016, CVS 9.8). Les deux sont décrits comme ne nécessitant aucune action ou authentification de l'utilisateur dans certains scénarios, ce qui est une autre raison de corriger rapidement.
Notes sur le cycle de vie à ne pas manquer
BleepingComputer, citant Microsoft, indique qu'octobre 2026 est la dernière mise à jour de sécurité pour Windows 11 version 24h2 et Pro, et pour Windows 10 Enterprise LTSB 2016. Education et IoT Enterprise cessent de recevoir des mises à jour de sécurité à partir du mois prochain. Si vous êtes sur 24h24, consultez notre guide sur Windows 11 26H2 et pourquoi la montée est importante.
Remarque : Les fonctionnalités et les stratégies peuvent varier selon le plan, la région et la version de l'application, et peuvent être modifiées à tout moment. Consultez le centre d'aide officiel pour les dernières informations.
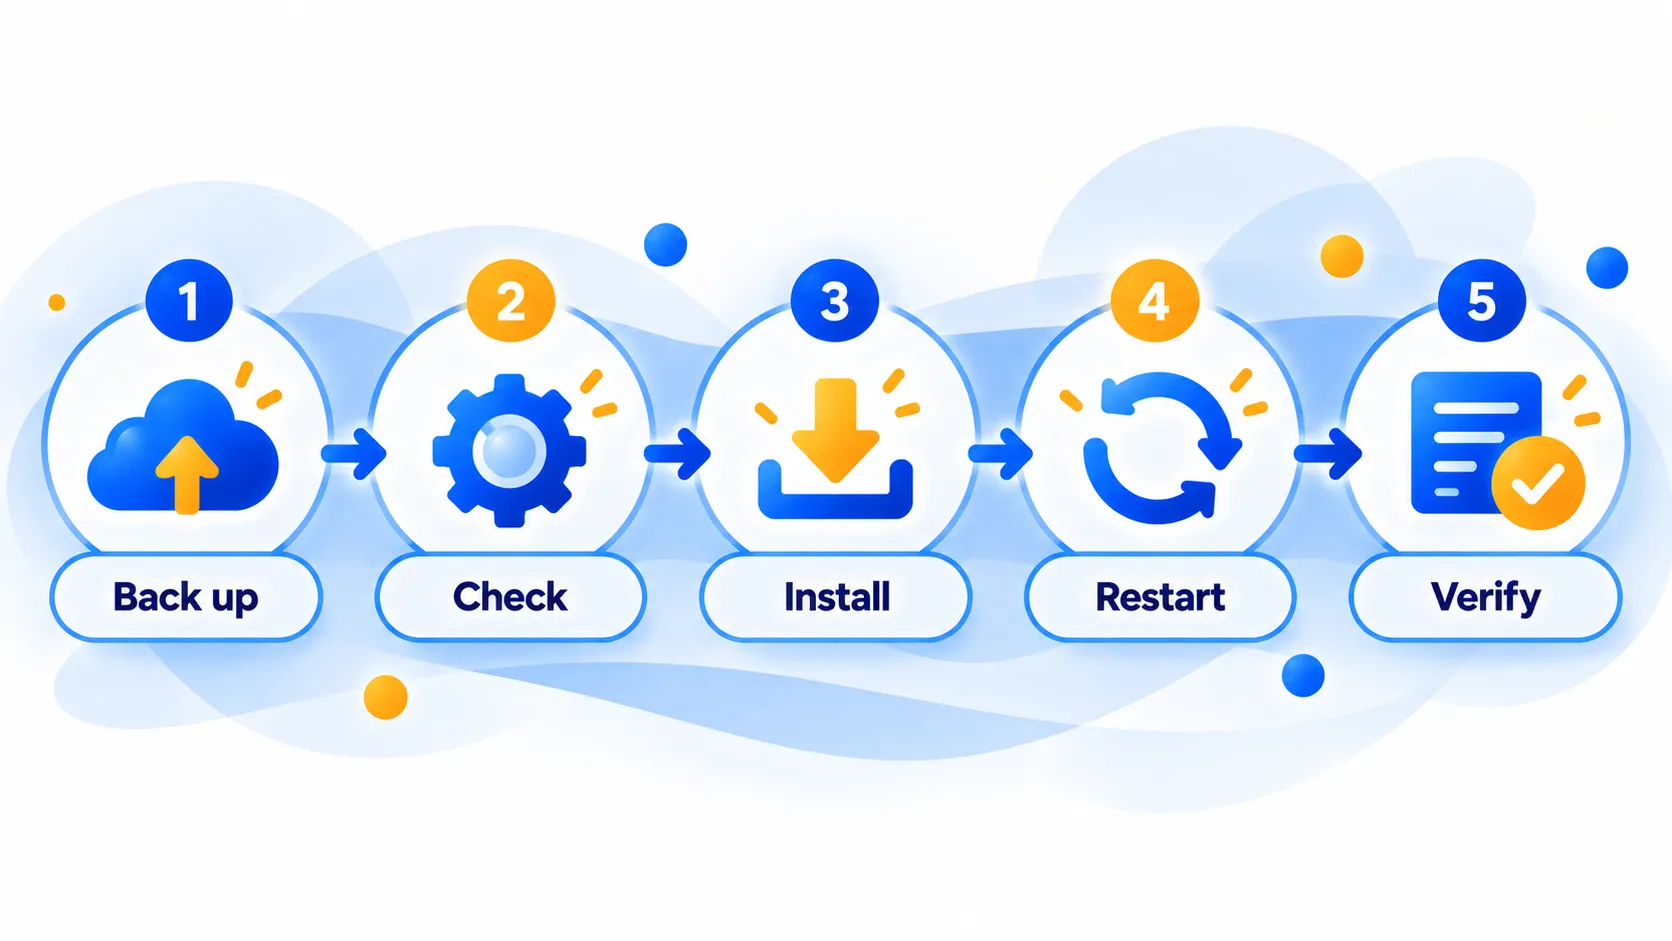
Comment vérifier et installer les mises à jour de Windows en toute sécurité
étape par étape sur Windows 11
- Sauvegardez d'abord. Copiez les fichiers importants sur un lecteur externe ou un stockage cloud. Les mises à jour entraînent rarement une perte de données, mais une sauvegarde supprime l'inquiétude.
- Ouvrir les paramètres. Appuyez sur la touche Windows, tapez Paramètres et ouvrez-le, puis choisissez Windows Update.
- Sélectionnez Rechercher les mises à jour. Windows listera les mises à jour disponibles. Les mises à jour cumulatives d'octobre ont été signalées sous le nom de KB5127648 et KB5126653 pour Windows 11, mais celle que vous obtenez dépend de votre version.
- Installer et redémarrer. Enregistrez votre travail, choisissez Télécharger et installer ou redémarrer maintenant, et laissez le PC finir. Ne l'éteignez pas à mi-chemin.
- Vérifier. Accédez à Windows Update, puis Update History et confirmez que la mise à jour d'octobre 2026 s'affiche comme étant installée avec succès. Notre guide de vérification de votre version de Windows montre comment confirmer votre numéro de build.
Conseils de sécurité
- Utilisez uniquement Windows Update. Méfiez-vous des e-mails, des pop-ups ou des sites Web prétendant que vous devez télécharger un correctif urgent. Les mises à jour réelles passent par les paramètres.
- Gardez le PC branché et sur un réseau de confiance. Notre guide Wi-Fi public explique pourquoi.
- N'ignorez pas les invites de redémarrage. De nombreux correctifs ne prennent effet qu'après un redémarrage.
- Si une mise à jour échoue, exécutez le dépannage de Windows Update, libérez de l'espace disque et réessayez avant de rechercher des correctifs ailleurs.
- Soyez très prudent avec les fichiers téléchargés ce mois-ci. Étant donné que la faille exploitée affaiblit les avertissements de téléchargement, évitez d'ouvrir les fichiers des expéditeurs inconnus, même si Windows n'affiche aucun avertissement.
Vous n'êtes pas sûr de la mise à jour immédiate ? Notre guide sur si vous devez mettre à jour immédiatement couvre les compromis, mais pour les mises à jour de sécurité, vous retardez généralement plus longtemps.
Foire aux questions
Combien de défauts le correctif d'octobre 2026 a-t-il été résolu mardi ?
Les rapports indiquent environ 1 411 à 1 413, un record. La différence vient de la façon dont les points de vente comptent les articles publiés plus tôt dans le mois.
Mon PC est-il en danger si je n'ai pas encore mis à jour ?
L'un des défauts a été signalé comme étant activement exploité, il est donc préférable de mettre à jour bientôt. La plupart des utilisateurs à domicile ne sont pas ciblés individuellement, mais l'installation de la mise à jour ferme le trou connu.
Combien y avait-il de jours zéro ?
BleepingComputer et Socradar listent trois jours zéro, dont un activement exploité. La lecture sombre en liste deux. Celui exploité est CVE-2026-96951 dans Windows Shell.
Dois-je faire quelque chose si des mises à jour automatiques sont activées ?
Habituellement non, mais ouvrez Windows Update et vérifiez, car les mises à jour peuvent être suspendues ou retardées. Redémarrez lorsque vous y êtes invité.
Quelles versions de Windows cessent de recevoir des mises à jour ?
BleepingComputer, citant Microsoft, affirme qu'octobre 2026 est la mise à jour finale de Windows 11 24H2 Home et Pro. Consultez la page du cycle de vie de Microsoft pour votre édition.
la ligne du bas
Le nombre d'enregistrements attire l'attention, mais ce qui compte, c'est que des mises à jour sont disponibles dès maintenant et qu'une faille était déjà en cours d'exploitation. Run Windows Update, restart, and confirm in Update history. Si votre version arrive à la fin des mises à jour, planifiez votre passage à une version prise en charge.
Guides connexes
- Windows 11 26H2 est là : quoi de neuf et pourquoi les utilisateurs de 24 h2 doivent être mis à jour maintenant
- Faut-il mettre à jour tout de suite ? Un guide simple des nouvelles versions de logiciels
- Comment vérifier la version de Windows, macOS, iOS ou Android dont vous disposez
- Le Wi-Fi public est-il sécurisé ? 8 règles pour les cafés, les aéroports et les hôtels
En savoir plus dans notre hub Mise à jour logicielles.
Avis de non-responsabilité : Cet article est à titre d'information générale uniquement et est basé sur les détails disponibles au moment de la rédaction. Les prix, les plans, les fonctionnalités, les dates de sortie, les politiques et la disponibilité peuvent changer à tout moment et peuvent varier selon le pays. Veuillez vérifier les informations les plus récentes sur le site Web officiel de la société ou du produit mentionné avant de prendre une décision ou un achat. Il ne s'agit pas de conseils médicaux, financiers, juridiques ou de sécurité; Consultez un professionnel qualifié pour votre situation. Next Digitech est un site Web indépendant et n'est pas affilié ou approuvé par les sociétés mentionnées ; Toutes les marques commerciales appartiennent à leurs propriétaires respectifs. Nous ne sommes pas responsables de toute perte ou décision prise sur la base de ce contenu.

