

La connexion Wi-Fi gratuite est l'un des petits plaisirs de la vie lorsque vous voyagez ou travaillez depuis un café. C'est aussi l'un des risques technologiques les plus mal compris. Certaines personnes ne l'utilisent jamais ; D'autres se connectent à n'importe quoi et tapent leur mot de passe bancaire sans réfléchir.
La vérité est au milieu. Ce guide explique quels sont les risques réels aujourd'hui, ce que disent les sources officielles, et vous donne 8 règles faciles à suivre dans les cafés, les aéroports et les hôtels. Les noms des menus peuvent différer légèrement selon la marque et la version du téléphone.
Résumé rapide
| # | Règle |
|---|---|
| 1 | Utiliser les données mobiles pour les services bancaires et les paiements |
| 2 | Recherchez HTTPS sur chaque site |
| 3 | Confirmer le nom exact du réseau |
| 4 | Désactiver la jointure automatique |
| 5 | Gardez les appareils et les applications à jour |
| 6 | Utilisez des mots de passe forts et une authentification à deux facteurs |
| 7 | Désactivez Bluetooth et partagez que vous n'utilisez pas |
| 8 | Déconnectez-vous, oubliez le réseau et considérez un VPN comme un extra |
Alors, le Wi-Fi public est-il sécurisé ?
La Federal Trade Commission des États-Unis explique que les anciens réseaux publics étaient risqués car la plupart des sites Web ne cryptaient pas les données, ce qui signifiait que quelqu'un sur le même réseau pouvait les lire. Aujourd'hui, le cryptage généralisé rend le Wi-Fi public généralement sûr. C'est la bonne nouvelle.
Mais "généralement en sécurité" n'est pas "toujours en sécurité". La FTC ajoute que les escrocs peuvent créer de faux sites Web et les crypter, et que le cryptage ne vous protégera pas des personnes qui exploitent un site frauduleux. Pendant ce temps, la cyber-agence américaine conseille d'éviter les réseaux Wi-Fi ouverts pour les entreprises personnelles, notant que les attaquants des aéroports et des cafés pourraient intercepter les données bancaires ou d'achat.
En bref : la navigation occasionnelle est un risque assez faible, mais les tâches sensibles méritent des soins supplémentaires.
Remarque : ces détails proviennent des propres annonces de l'entreprise et n'ont pas été vérifiés de manière indépendante par Next Digitech.
Règle 1 : utilisez les données mobiles pour tout ce qui est sensible
Si vous devez faire des services bancaires en ligne, payer une facture ou entrer les détails de votre carte, le conseil de la CISA est de désactiver le Wi-Fi et d'utiliser les données cellulaires à la place. La connexion mobile de votre téléphone n'est pas partagée avec des étrangers de la même manière qu'un réseau de café. Si vous n'avez pas de signal, attendez d'être sur un réseau de confiance.
Règle 2 : recherchez HTTPS
La FTC dit de rechercher le symbole de verrouillage ou "https" dans la barre d'adresse, à gauche de l'adresse Web. Cela fonctionne également dans les navigateurs mobiles. HTTPS signifie que les données entre votre appareil et le site sont cryptées. Traitez tout site qui demande des détails sensibles sans lui comme un drapeau rouge, et n'oubliez pas qu'un verrou ne prouve pas qu'un site est honnête. Vérifiez également l'orthographe de l'adresse Web.
Règle 3 : Confirmez le nom exact du réseau
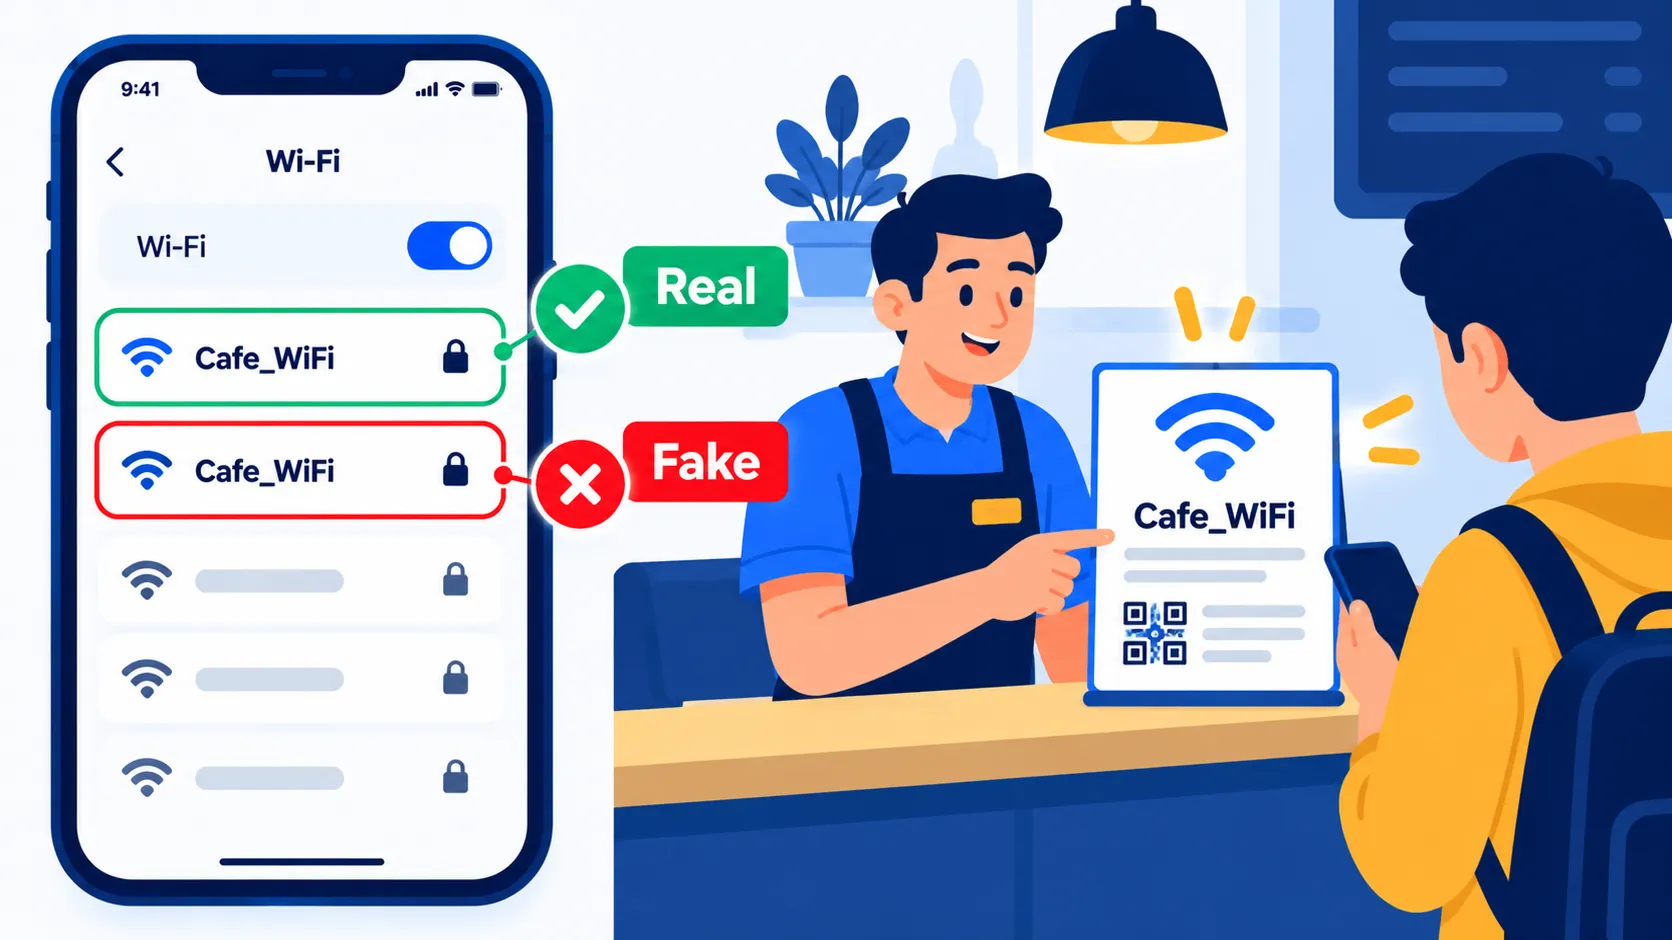
Les attaquants peuvent créer un réseau appelé quelque chose de plausible, comme le "Wifi gratuit de l'aéroport", pour attraper les personnes qui se connectent sans réfléchir. Demandez au personnel le nom exact du réseau et tout mot de passe, et évitez les réseaux avec des doublons presque identiques. Dans un hôtel, utilisez les détails imprimés sur votre carte-clé ou fournis lors de l'enregistrement.
Règle 4 : Désactiver la connexion automatique
Les téléphones se souviennent des réseaux et se reconnectent automatiquement, ce qui est pratique mais peut vous mettre sur un réseau que vous n'avez jamais choisi.
- iPhone : Ouvrir Paramètres > Wi-Fi, appuyez sur l'icône d'information à côté d'un réseau et désactivez connexion automatique.
- Android : Ouvrir Réglages, allez dans les paramètres Wi-Fi ou Internet, appuyez sur l'icône d'engrenage à côté d'un réseau enregistré et désactivez la connexion automatique. Les noms des menus peuvent différer légèrement selon la marque et la version du téléphone.
Utilisez également Oubliez ce réseau pour les endroits que vous ne visiterez plus.
Remarque : Les fonctionnalités et les stratégies peuvent varier selon le plan, la région et la version de l'application, et peuvent être modifiées à tout moment. Consultez le centre d'aide officiel pour les dernières informations.
Règle 5 : Gardez tout à jour
La FTC recommande de mettre à jour vos logiciels de sécurité, votre système d'exploitation et votre navigateur et de mettre à jour les mises à jour automatiques. Les mises à jour corrigent les faiblesses connues sur lesquelles les attaquants s'appuient. Si vous n'êtes pas sûr d'installer immédiatement une grande version, lisez Notre guide sur l'opportunité de mettre à jour immédiatement, mais n'ignorez jamais les correctifs de sécurité pendant longtemps.
Règle 6 : Utiliser des mots de passe forts et une authentification à deux facteurs
Si quelqu'un capture un mot de passe, une deuxième étape l'empêche d'entrer. La FTC conseille les mots de passe forts et l'authentification à deux facteurs, le cas échéant. Suivez notre guide étape par étape pour activer l'authentification à deux facteurs pour vos comptes les plus importants. Tout d'abord : e-mail, banque et stockage en nuage.
Règle 7 : Désactivez le Bluetooth et partagez le partage que vous n'utilisez pas
CISA recommande de désactiver Bluetooth lorsque vous n'utilisez pas d'accessoires tels que des écouteurs ou des claviers, car les criminels peuvent essayer de se coupler avec une connexion ouverte. Sur un ordinateur portable, vérifiez également que le partage de fichiers et d'imprimantes est désactivé sur les réseaux publics et choisissez le profil de réseau « public » sous Windows lorsque vous y êtes invité. Les noms de menu peuvent différer légèrement selon la version.
Règle 8 : Déconnectez-vous, oubliez le réseau et traitez un VPN comme un extra
Lorsque vous avez terminé, déconnectez-vous des comptes sensibles et oubliez le réseau. Un VPN peut ajouter une couche de protection sur les réseaux partagés, mais il n'est pas essentiel pour une navigation occasionnelle et cela n'arrête pas de phishing. Nous expliquons les avantages et les inconvénients de notre guide, avez-vous besoin d'un VPN ?, et notre règle générale est de choisir la confiance plutôt que le marketing si vous en utilisez un.
Conseils supplémentaires pour des lieux spécifiques
Les cafés
Ne laissez pas votre ordinateur portable sans surveillance et utilisez un filtre de confidentialité de l'écran si vous le pouvez. Le surf de l'épaule est un risque aussi réel que le piratage.
aéroports
De nombreux aéroports exécutent plusieurs réseaux. Vérifiez les panneaux ou l'application officielles de l'aéroport pour la bonne. Évitez de vous connecter aux systèmes de travail, sauf si vous utilisez la méthode approuvée par votre employeur.
Hôtels
Certains hôtels utilisent une page de connexion où vous entrez votre numéro de chambre et votre nom de famille. C'est normal, mais n'entrez jamais de détails de paiement à moins que vous ne reconnaissiez la page sur le site de réservation de l'hôtel. Pour une option de sécurité supplémentaire, utilisez votre téléphone comme point d'accès, qui utilise votre propre connexion de données mobile.
Que faire si vous pensez être compromis
- Déconnectez-vous du réseau et désactivez le Wi-Fi.
- Modifiez les mots de passe de tous les comptes que vous avez utilisés, à partir d'un e-mail, à partir d'un réseau de confiance.
- Vérifiez vos comptes pour une activité inconnue et contactez votre banque si vous en voyez.
- Exécuter une analyse de sécurité et regarder les panneaux d'avertissement dans mon téléphone est-il piraté ?
- Signalez les arnaques à ReportFraud.ftc.gov aux États-Unis.
Foire aux questions
Est-il sécuritaire de consulter les e-mails sur le Wi-Fi public ?
Habituellement, si la connexion est cryptée et que votre compte dispose d'une authentification à deux facteurs. Évitez-le si vous remarquez des avertissements de sécurité du navigateur.
L'hôtel Wi-Fi est-il plus sûr que le Wi-Fi du café ?
Pas forcément. Les deux sont des réseaux partagés. Utilisez les mêmes règles à chaque endroit.
Un réseau protégé par un mot de passe est-il plus sûr ?
Légèrement, mais si de nombreux inconnus partagent le mot de passe, vous êtes toujours sur un réseau partagé.
Puis-je utiliser mon application bancaire sur le Wi-Fi public ?
La plupart des applications utilisent le cryptage, mais la FTC note qu'il est difficile de savoir si une application mobile le fait. L'utilisation des données mobiles pour les services bancaires est l'habitude la plus sûre.
Que faire si mon Wi-Fi est connecté mais qu'il n'y a pas d'Internet ?
C'est un problème de connexion plutôt qu'un problème de sécurité. Voir 10 correctifs pour le Wi-Fi connecté mais pas d'Internet.
la ligne du bas
Le Wi-Fi public convient généralement pour lire les nouvelles ou regarder une vidéo, mais traitez les services bancaires, les achats et les connexions de travail avec plus de soin. Utilisez les données mobiles pour les tâches sensibles, recherchez HTTPS, confirmez les noms de réseau, désactivez la connexion automatique, mettez à jour vos appareils et utilisez l'authentification à deux facteurs.
Guides connexes
- Wi-Fi connecté mais pas Internet ? 10 correctifs qui fonctionnent réellement
- Comment activer l'authentification à deux facteurs (2FA) pour vos comptes les plus importants
- Mon téléphone est-il piraté ? 10 signes avant-coureurs et quoi faire ensuite
- Faut-il mettre à jour tout de suite ? Un guide simple des nouvelles versions de logiciels
En savoir plus dans notre Sécurité et confidentialité en ligne Hub.
Avis de non-responsabilité : Cet article est à titre d'information générale uniquement et est basé sur les détails disponibles au moment de la rédaction. Les prix, les plans, les fonctionnalités, les dates de sortie, les politiques et la disponibilité peuvent changer à tout moment et peuvent varier selon le pays. Veuillez vérifier les informations les plus récentes sur le site Web officiel de la société ou du produit mentionné avant de prendre une décision ou un achat. Il ne s'agit pas de conseils juridiques, financiers ou de sécurité; Si vous pensez avoir été arnaqué, contactez votre banque et les services officiels de rapports. Next Digitech est un site Web indépendant et n'est pas affilié ou approuvé par les sociétés mentionnées ; Toutes les marques commerciales appartiennent à leurs propriétaires respectifs. Nous ne sommes pas responsables de toute perte ou décision prise sur la base de ce contenu.

