
Phishing ist, wenn ein Verbrecher vorgibt, jemand zu sein, dem Sie vertrauen, z. Es kommt per E-Mail, SMS, Telefonanruf und sogar soziale Medien.
Die Botschaften werden immer ausgefeilter, aber die Tricks dahinter sind immer noch überraschend konsistent. Dieser Leitfaden zeigt, worauf Sie achten sollten, enthält klar gekennzeichnete fiktive Beispiele, gibt Ihnen eine Checkliste und erklärt, was zu tun ist, wenn Sie bereits geklickt haben und wo Sie es melden sollen.
Schnelle Zusammenfassung
| Warnschild | Was zu tun |
|---|---|
| unerwartete Nachricht über ein Problem, eine Rückerstattung oder einen Preis | Nicht klicken. Gehen Sie selbst auf die offizielle Website |
| Druck, schnell zu handeln | Verlangsamen und überprüfen |
| Generische Begrüßung, ungerader Absender oder Link | als verdächtig behandeln |
| fragt nach Passwörtern, Codes oder Zahlungsdetails | Teile sie niemals |
| Unsicher | Kontaktieren Sie das Unternehmen über eine Nummer oder Website, der Sie bereits vertrauen |
Die gemeinsamen Anzeichen von Phishing
Die US Federal Trade Commission beschreibt Phishing-Botschaften als typischerweise:
- unerwartet und behauptet, von einem von Ihnen bekannten Unternehmen wie einer Bank, einem Dienstprogramm oder einer Zahlungs-App zu stammen.
- Berichterstattung Verdächtige Aktivitäten, ein Konto- oder Zahlungsproblem, eine unbekannte Rechnung, eine staatliche Rückerstattung oder ein Coupon.
- Verwenden Sie eine Allgemeine Begrüßung oder bitten Sie Sie, persönliche oder finanzielle Informationen zu bestätigen.
- Drücken Sie zu Klicken Sie auf einen Link oder öffnen Sie einen Anhang . Links können zu Malware führen, und legitime Unternehmen senden normalerweise keine Links, um die Zahlungsdetails zu aktualisieren.
Fügen Sie einige weitere verräterische Signale hinzu, auf die Sicherheitsexperten häufig verweisen: Rechtschreibung oder Ton, die sich leicht anfühlt, eine Absenderadresse, die nicht zum Unternehmen passt, und Links, deren reales Ziel (sichtbar, wenn Sie auf einem Computer mit der Maus über sie fahren) vom angezeigten Text abweicht.
HINWEIS: Diese Angaben stammen aus eigenen Ankündigungen und wurden von Next Digitech nicht unabhängig überprüft.
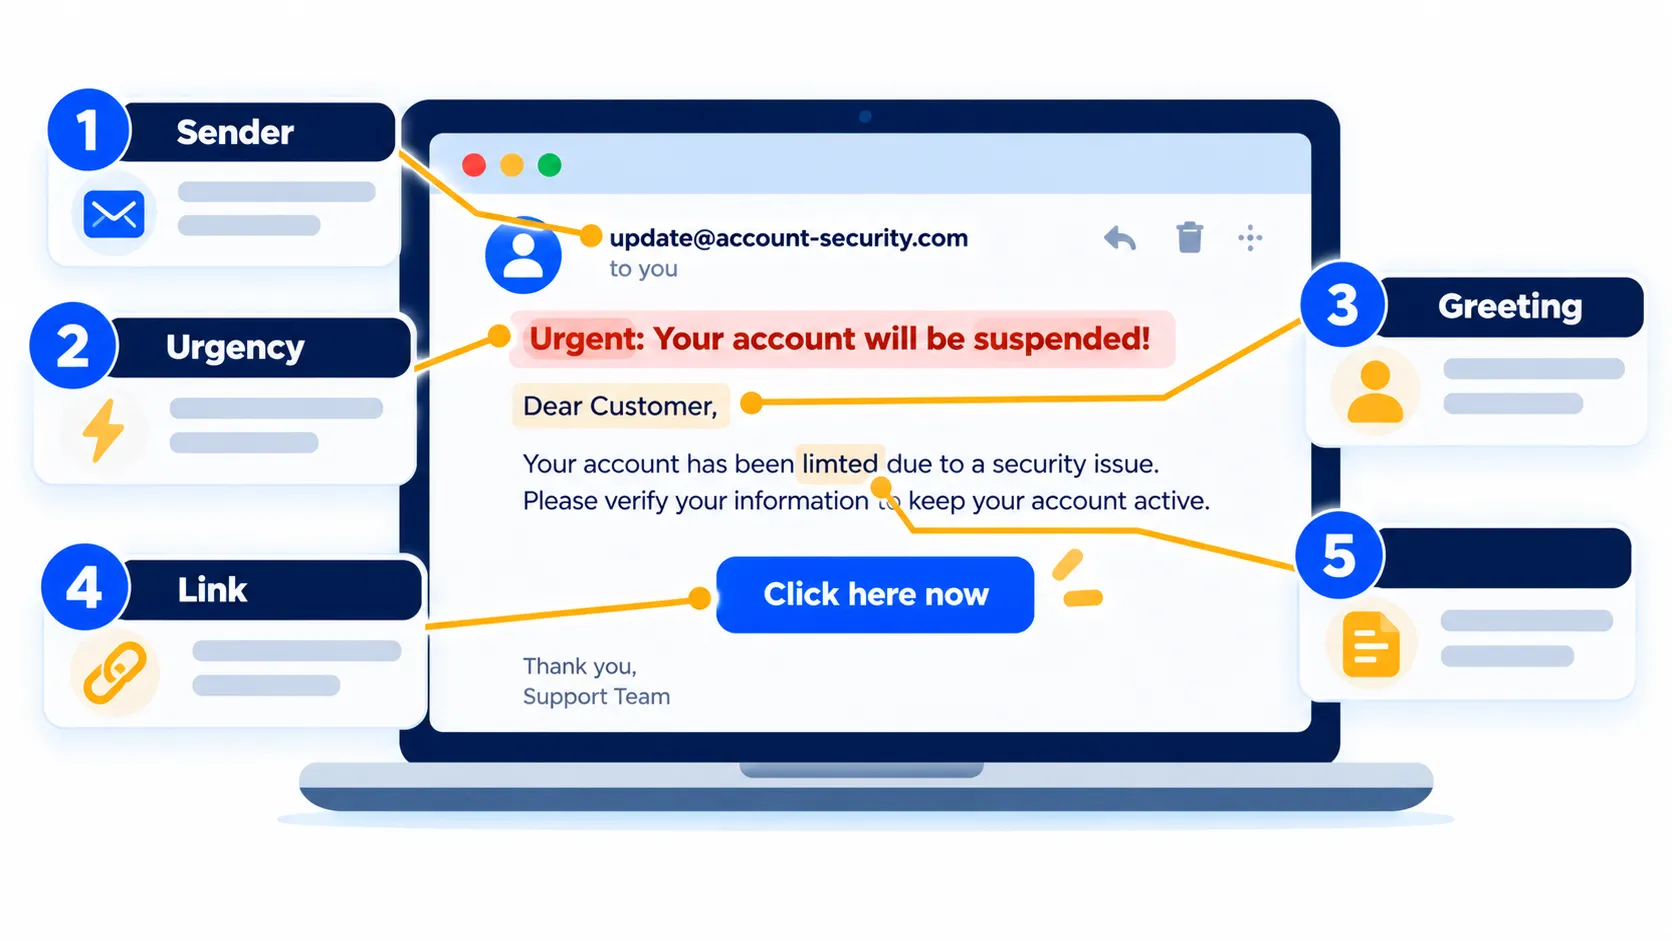
Fiktives Beispiel 1: Eine Phishing-E-Mail
Wichtig: Die folgenden Beispiele sind komplett fiktiv, von uns geschrieben, um Muster zu zeigen. Sie kopieren nicht die Botschaft eines echten Unternehmens, und jede Ähnlichkeit mit einer echten Marke ist zufällig.
Von: Kontosicherheit <support@secure-notice-example.test>
Betreff: Dringend: Ihr Konto wird in 24 Stunden geschlossen
Sehr geehrter Kunde
Wir haben ungewöhnliche Aktivitäten auf Ihrem Konto festgestellt. Um eine dauerhafte Aussetzung zu vermeiden, müssen Sie Ihre Daten sofort überprüfen, indem Sie auf den unten stehenden Link klicken.
[Mein Konto jetzt überprüfen]
Bei Nichtbeachtung wird der Zugang verloren.
Was gibt es weg
- Dinge und Bedrohung: „24 Stunden“ und „Permanente Suspension“ sollen Sie in Panik versetzen.
- Generische Begrüßung: „Lieber Kunde“ und nicht Ihr Name.
- Vage Unternehmen: Es wird nicht angegeben, welches Konto oder welche Dienstleistung.
- Ungerade Absenderadresse: Die Domain gehört nicht eindeutig zu einem von Ihnen verwendeten Unternehmen.
- Anfrage anklicken: Es möchte, dass Sie einem Link zu „Verify“ folgen.
Fiktives Beispiel 2: Ein Phishing-Text
[Lieferservice] Wir haben versucht, Ihr Paket zu liefern, aber die Adresse war unvollständig. Eine kleine Neuauslieferungsgebühr bezahlen: hxxp://parcel-fee-example[.]test oder Ihr Paket wird zurückgesandt.
Was gibt es weg
- Möglicherweise erwarten Sie überhaupt kein Paket.
- Es bittet um eine Zahlung über einen Link, anstatt Sie zu sagen, dass Sie Ihre Bestellung auf der offiziellen Website überprüfen sollen.
- Der Link sieht nicht wie die echte Webadresse eines Unternehmens aus.
- Es erzeugt Zeitdruck ("oder Ihr Paket wird zurückgegeben").
Wir decken einen verwandten Betrug in So erkennen Sie gefälschte Black Friday-Angebote und Betrugs-Einkaufsseiten.
Fiktives Beispiel 3: Ein „Sicherheitsalarm“-Text
Sicherheitswarnung: Ein neues Gerät hat sich in Ihrem Konto angemeldet. Wenn Sie dies nicht waren, antworten Sie mit dem 6-stelligen Code, den wir gerade gesendet haben, um ihn zu stornieren.
Dieser versucht, Sie dazu zu bringen, einen Einmalcode zu übergeben, mit dem sich der Betrüger wie Sie anmelden kann. Teilen Sie niemals einmalige Codes mit jemandem, der Sie zuerst kontaktiert. Ein echtes Unternehmen wird Sie nicht bitten, einen Code an sie zurückzulesen.
eine schnelle Checkliste, bevor Sie klicken
- Habe ich diese Nachricht erwartet?
- Habe ich tatsächlich ein Konto bei dieser Firma?
- Ist die Absenderadresse oder Nummer das, was ich erwarten würde?
- Verwendet es Druck, Bedrohungen oder zu gute Angebote?
- Fragt es nach Passwörtern, Codes, Kartennummern oder persönlichen Daten?
- Wohin geht der Link wirklich? (Bewegen Sie den Mauszeiger auf einen Computer, ohne zu klicken.)
- Kann ich die offizielle App überprüfen oder die offizielle Adresse selbst eingeben?
Der Rat der FTC ist einfach: Wenn Sie ein Konto haben, wenden Sie sich an das Unternehmen, indem Sie eine Telefonnummer oder Website verwenden, von der Sie bereits wissen, dass sie echt ist, nicht die Kontaktdaten in der Nachricht. Wenn Sie dies nicht tun, kann es Phishing sein: Melden Sie es und löschen Sie es.
Hinweis: Die Funktionen und Richtlinien können je nach Plan, Region und App-Version variieren und können sich jederzeit ändern. Die neuesten Informationen finden Sie in der offiziellen Hilfe.
Was tun, wenn Sie geklickt oder geantwortet haben?
- stop. Geben Sie auf der Seite nichts anderes ein.
- Wenn Sie auf einen Link geklickt oder einen Anhang geöffnet haben, rät die FTC, Ihre Sicherheitssoftware zu aktualisieren, einen vollständigen Scan durchzuführen und alles zu entfernen, was sie markiert.
- Wenn Sie ein Passwort herausgegeben haben, ändern Sie es sofort auf der realen Website und überall dort, wo Sie es wiederverwendet haben. Aktivieren Sie die Zwei-Faktor-Authentifizierung
- Wenn Sie die Karte oder die Bankverbindung geteilt haben, rufen Sie Ihre Bank mit der Nummer auf Ihrer Karte an.
- Wenn Sie sensible Informationen herausgeben Wie eine Sozialversicherungsnummer in den USA verweist die FTC auf IdentityTheft.gov für Schritte, die für das, was Sie offengelegt haben, spezifisch sind.
- Auf Fallout prüfen. Siehe Was zu tun nach einer Datenverletzung und die Warnung, dass ein Telefon gehackt wird.
Wo kann man Phishing melden?
Vereinigte Staaten
- Phishing-E-Mail: Weiterleiten an reportphishing@apwg.org (die Anti-Phishing-Arbeitsgruppe).
- Phishing-Text: Weiterleiten an 7726 (Spam).
- Jeder Phishing-Versuch: Melden Sie es der FTC unter ReportFraud.ftc.gov.
Vereinigtes Königreich
- Verdächtige E-Mail: Weiterleiten an report@phishing.gov.uk, die Berichtsadresse des National Cyber Security Center. Sie müssen E-Mails nicht bereits in Ihrem Spam-Ordner weiterleiten.
- Verdächtiger Text: Weiterleiten an 7726. Laut NCSC bieten die meisten britischen Anbieter dies kostenlos an.
- Wenn Sie Geld verloren haben oder gehackt wurden: Die NCSC sagt, es der Polizei durch Berichtsbetrug (ReportFraud.Police.uk oder 0300 123 2040) in England, Wales oder Nordirland oder Police Scotland auf 101 in Schottland zu melden. Die NCSC selbst nimmt keine Kriminalberichte auf.
Ihre E-Mail-App verfügt möglicherweise auch über eine integrierte Berichtsoption, z. B. "Report Phishing" im Nachrichtenmenü. Die Namen unterscheiden sich je nach App und Version. Schritt-für-Schritt-Textberichte finden Sie in unserer Anleitung zu Spam-Texte blockieren, oder nutzen Sie die Hilfe Ihrer Messaging-App.
So schützen Sie sich in Zukunft
- Verwenden Sie einen Passwort-Manager, damit Sie niemals ein Passwort in eine gefälschte Website eingeben.
- Betrachten Sie Passkeys, die angeboten werden, da sie an die reale Website gebunden sind. Siehe Passkeys erklärt.
- Halten Sie Ihre Geräte auf dem Laufenden.
- Behandeln Sie QR-Codes mit der gleichen Vorsicht wie Links, wie wir in erklären Fake-Datenverstöße und QR-Code-Betrug.
- Seien Sie auch bei Sprachanrufen vorsichtig. Lesen Wie AI Voice Cloning Scams funktionieren.
Häufig gestellte Fragen
Kann Phishing ohne Link passieren?
Ja. In einigen Nachrichten werden Sie aufgefordert, eine Nummer anzurufen, mit einem Code zu antworten oder einen Anhang zu öffnen.
Ist es sicher, eine Phishing-E-Mail zu öffnen, ohne auf etwas zu klicken?
Das Öffnen ist im Allgemeinen ein geringeres Risiko als das Klicken, aber öffnen Sie keine Anhänge oder folgen Sie Links und löschen oder melden Sie sie.
Soll ich auf "Stop" antworten, um Texte zu betrügen?
Antworten Sie nicht auf Nachrichten, von denen Sie vermuten, dass sie Betrug sind. Verwenden Sie stattdessen Report- und Blocktools.
Kann eine Nachricht wirklich so aussehen, als ob sie von meiner Bank kommt?
Ja. Namen und Logos sind einfach zu kopieren. Kontaktieren Sie die Bank über die Nummer auf Ihrer Karte oder ihre offizielle App.
Was ist der Unterschied zwischen Phishing und Smishing?
Phishing ist der allgemeine Begriff. Smishing bedeutet Phishing per SMS-Text.
Das Endergebnis
Phishing funktioniert, weil es auf Dringlichkeit und Vertrauen spielt. Verlangsamen Sie, überprüfen Sie den Absender, verwenden Sie niemals Links oder Zahlen in der Nachricht zu „Überprüfen“ und gehen Sie selbst zur offiziellen Website oder App. Wenn etwas durchschlüpft, handeln Sie schnell und melden Sie es.
Verwandte Anleitungen
- Fake-Datenverstöße und QR-Code-Scams: So erkennen Sie, was echt ist
- Ihre E-Mail war in einer Datenverletzung: Was als nächstes zu tun ist (Schritt für Schritt)
- So erkennen Sie gefälschte Black Friday-Angebote und Betrugs-Shopping-Sites (2026)
- So stoppen Sie Spam-Anrufe auf iPhone und Android (2026-Leitfaden)
Erfahren Sie mehr in unserem Online Safety & Privacy Hub.
Disclaimer: Dieser Artikel dient nur der allgemeinen Information und basiert auf den zum Zeitpunkt des Schreibens verfügbaren Details. Preise, Pläne, Funktionen, Veröffentlichungsdaten, Richtlinien und Verfügbarkeit können sich jederzeit ändern und je nach Land variieren. Bitte überprüfen Sie die neuesten Informationen auf der offiziellen Website des Unternehmens oder des genannten Produkts, bevor Sie eine Entscheidung oder einen Kauf treffen. Dies ist keine rechtliche, finanzielle oder Sicherheitsberatung; Wenn Sie betrogen wurden, wenden Sie sich an Ihre Bank und die offiziellen Reporting Services. Next Digitech ist eine unabhängige Website und ist nicht mit den genannten Unternehmen verbunden oder von diesen gebilligt; Alle Warenzeichen gehören ihren jeweiligen Inhabern. Wir sind nicht verantwortlich für Verluste oder Entscheidungen aufgrund dieser Inhalte.

