

Kostenloses WLAN ist eine der kleinen Freuden des Lebens, wenn Sie reisen oder in einem Café arbeiten. Es ist auch eines der am meisten missverstandenen technischen Risiken. Einige Leute benutzen es nie; Andere verbinden sich mit irgendetwas und geben ihr Bankpasswort ohne Gedanken ein.
Die Wahrheit liegt in der Mitte. Dieser Leitfaden erklärt, was die tatsächlichen Risiken heute sind, was offizielle Quellen sagen, und gibt Ihnen 8 einfache Regeln, die Sie in Cafés, Flughäfen und Hotels befolgen können. Die Menünamen können je nach Telefonmarke und -version geringfügig abweichen.
Schnelle Zusammenfassung
| # | Regel |
|---|---|
| 1 | Verwenden Sie mobile Daten für Bank- und Zahlungen |
| 2 | Suchen Sie auf jeder Website nach HTTPS |
| 3 | Bestätigen Sie den genauen Netzwerknamen |
| 4 | Schalten Sie die automatische Verbindung aus |
| 5 | Halten Sie Geräte und Apps auf dem neuesten Stand |
| 6 | Verwenden Sie starke Passwörter und Zwei-Faktor-Authentifizierung |
| 7 | Schalten Sie Bluetooth aus und teilen Sie dies nicht |
| 8 | Melden Sie sich ab, vergessen Sie das Netzwerk und betrachten Sie ein VPN als Extra |
Ist öffentliches WLAN also sicher?
Die US Federal Trade Commission erklärt, dass ältere öffentliche Netzwerke riskant waren, da die meisten Websites keine Daten verschlüsselten, was bedeutete, dass jemand im selben Netzwerk sie lesen konnte. Heutzutage macht eine weit verbreitete Verschlüsselung öffentliches WLAN in der Regel sicher. Das sind die guten Nachrichten.
Aber "normalerweise sicher" ist nicht "immer sicher". Die FTC fügt hinzu, dass Betrüger gefälschte Websites erstellen und verschlüsseln können und diese Verschlüsselung Sie nicht vor den Personen schützt, die eine betrügerische Website betreiben. In der Zwischenzeit rät die US-amerikanische Cyber-Agentur CISA, offene Wi-Fi-Netzwerke für persönliche Unternehmen zu vermeiden, und stellt fest, dass Angreifer an Flughäfen und Cafés Bank- oder Einkaufsdaten abfangen könnten.
Kurz gesagt: Casual Browsen ist ziemlich risikoarm, aber sensible Aufgaben verdienen zusätzliche Pflege.
HINWEIS: Diese Angaben stammen aus eigenen Ankündigungen und wurden von Next Digitech nicht unabhängig überprüft.
Regel 1: Verwenden Sie mobile Daten für alles Sensible
Wenn Sie Online-Banking tätigen, eine Rechnung bezahlen oder die Kartendetails eingeben müssen, raten Sie von CISA, das WLAN auszuschalten und stattdessen Mobilfunkdaten zu verwenden. Die mobile Verbindung Ihres Telefons wird nicht mit Fremden auf die gleiche Weise wie ein Café-Netzwerk geteilt. Wenn Sie kein Signal haben, warten Sie, bis Sie sich in einem vertrauenswürdigen Netzwerk befinden.
Regel 2: Suchen Sie nach HTTPS
Die FTC sagt, dass sie in der Adressleiste links neben der Webadresse nach dem Schlosssymbol oder "https" suchen soll. Dies funktioniert auch in mobilen Browsern. HTTPS bedeutet, dass die Daten zwischen Ihrem Gerät und der Website verschlüsselt sind. Behandeln Sie jede Site, die ohne sie nach sensiblen Details fragt, als rote Fahne und denken Sie daran, dass ein Schloss nicht beweist, dass eine Website ehrlich ist. Überprüfen Sie auch die Schreibweise der Webadresse.
Regel 3: Bestätigen Sie den genauen Netzwerknamen
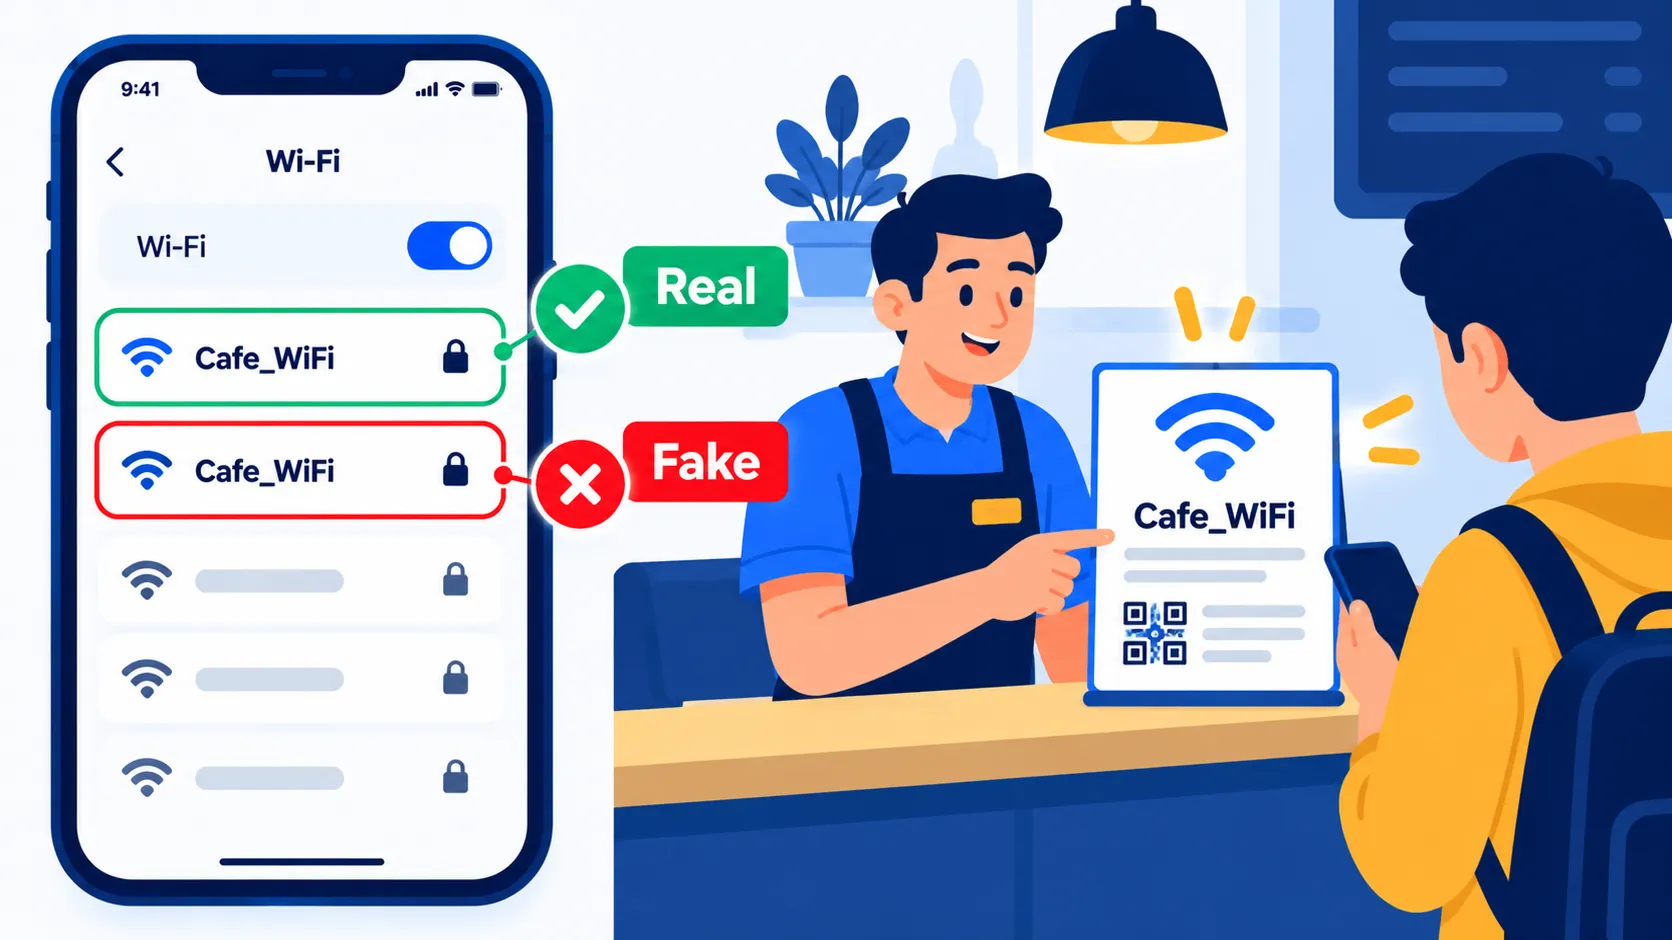
Angreifer können ein Netzwerk namens etwas Plausibles erstellen, wie z. Fragen Sie die Mitarbeiter nach dem genauen Netzwerknamen und dem Passwort und vermeiden Sie Netzwerke mit nahezu identischen Duplikaten. Verwenden Sie in einem Hotel die auf Ihrer Schlüsselkarte aufgedruckten oder beim Check-in angegebenen Angaben.
Regel 4: Auto-Join deaktivieren
Telefone erinnern sich an Netzwerke und verbinden sich automatisch wieder, was bequem ist, aber in ein Netzwerk versetzt, das Sie nie ausgewählt haben.
- iPhone: Öffnen Einstellungen > Wi-Fi, Tippen Sie auf das Informationssymbol neben einem Netzwerk und schalten Sie es aus Auto-Join.
- Android: Öffnen Sie Einstellungen, gehen Sie zu Ihren WLAN- oder Interneteinstellungen, tippen Sie neben einem gespeicherten Netzwerk auf das Zahnradsymbol und schalten Sie die automatische Verbindung aus. Die Menünamen können je nach Telefonmarke und -version geringfügig abweichen.
Verwenden Sie auch Vergessen Sie dieses Netzwerk für Orte, die Sie nicht wieder besuchen werden.
Hinweis: Die Funktionen und Richtlinien können je nach Plan, Region und App-Version variieren und können sich jederzeit ändern. Die neuesten Informationen finden Sie in der offiziellen Hilfe.
Regel 5: Halten Sie alles auf dem Laufenden
Die FTC empfiehlt, Ihre Sicherheitssoftware, Ihr Betriebssystem und Ihren Browser auf dem neuesten Stand zu halten und automatische Updates zu aktivieren. Updates beheben bekannte Schwächen, auf die sich Angreifer verlassen. Wenn Sie sich nicht sicher sind, ob Sie ein großes Release sofort installieren möchten, lesen Sie Unsere Anleitung, ob sofort aktualisiert werden soll, aber ignorieren Sie die Sicherheitspatches nie lange.
Regel 6: Verwenden Sie starke Passwörter und Zwei-Faktor-Authentifizierung
Wenn jemand ein Kennwort erfasst, stoppt er in einem zweiten Schritt. Folgen Sie unserer Schritt-für-Schritt-Anleitung turning on two-factor authentication Zuerst für Ihre wichtigsten Konten: E-Mail, Banking und Cloud Storage.
Regel 7: Schalten Sie Bluetooth aus und teilen Sie dies nicht
CISA empfiehlt, Bluetooth auszuschalten, wenn Sie kein Zubehör wie Ohrhörer oder Tastaturen verwenden, da Kriminelle versuchen können, mit einer offenen Verbindung zu koppeln. Überprüfen Sie auf einem Laptop auch, dass die Datei- und Druckerfreigabe in öffentlichen Netzwerken ausgeschaltet ist, und wählen Sie bei Aufforderung das „öffentliche“ Netzwerkprofil unter Windows aus. Menünamen können je nach Version geringfügig abweichen.
Regel 8: Melden Sie sich ab, vergessen Sie das Netzwerk und behandeln Sie ein VPN als Extra
Wenn Sie fertig sind, melden Sie sich von sensiblen Konten ab und vergessen Sie das Netzwerk. Ein VPN kann in gemeinsam genutzten Netzwerken eine Schutzschicht hinzufügen, ist jedoch für das gelegentliche Surfen nicht unbedingt erforderlich und hört nicht auf, Phishing zu stoppen. Wir erläutern die Vor- und Nachteile in unserem Leitfaden. Benötigen Sie ein VPN? Unsere allgemeine Regel ist es, Vertrauen gegenüber Marketing zu wählen, wenn Sie eines verwenden.
Zusätzliche Tipps für bestimmte Orte
Cafés
Lassen Sie Ihren Laptop nicht unbeaufsichtigt und verwenden Sie einen Bildschirm-Datenschutzfilter, wenn Sie können. Schultersurfen ist ein ebenso echtes Risiko wie Hacking.
Flughäfen
Viele Flughäfen betreiben mehrere Netzwerke. Überprüfen Sie die offiziellen Schilder oder die App des Flughafens für die richtige. Vermeiden Sie es, sich bei Arbeitssystemen anzumelden, es sei denn, Sie verwenden die von Ihrem Arbeitgeber genehmigte Methode.
Hotels
Einige Hotels verwenden eine Anmeldeseite, auf der Sie Ihre Zimmernummer und Ihren Nachnamen eingeben. Das ist normal, aber geben Sie niemals Zahlungsdetails ein, es sei denn, Sie erkennen die Seite auf der hoteleigenen Buchungsseite. Verwenden Sie für eine zusätzliche sichere Option Ihr Telefon als Hotspot, der Ihre eigene mobile Datenverbindung verwendet.
Was tun, wenn Sie denken, Sie wären kompromittiert?
- Trennen Sie das Netzwerk und schalten Sie das WLAN aus.
- Ändern Sie die Passwörter für alle von Ihnen verwendeten Konten, beginnend mit E-Mail, aus einem vertrauenswürdigen Netzwerk.
- Überprüfen Sie Ihre Konten auf unbekannte Aktivitäten und wenden Sie sich an Ihre Bank, wenn Sie welche sehen.
- Führen Sie einen Sicherheitsscan aus und sehen Sie sich die Warnschilder an Ist mein Handy gehackt?
- Melden Sie Betrug bei reportfraud.ftc.gov in den USA.
Häufig gestellte Fragen
Ist es sicher, E-Mails im öffentlichen WLAN zu überprüfen?
In der Regel, wenn die Verbindung verschlüsselt ist und Ihr Konto eine Zwei-Faktor-Authentifizierung hat. Vermeiden Sie es, wenn Sie Sicherheitswarnungen des Browsers bemerken.
Ist das Hotel Wi-Fi sicherer als das Cafe Wi-Fi?
Nicht unbedingt. Beide sind gemeinsame Netzwerke. Verwenden Sie an beiden Orten die gleichen Regeln.
Ist ein passwortgeschütztes Netzwerk sicherer?
Etwas, aber wenn viele Fremde das Passwort teilen, befinden Sie sich immer noch in einem gemeinsamen Netzwerk.
Kann ich meine Banking-App für öffentliches WLAN verwenden?
Die meisten Apps verwenden Verschlüsselung, aber die FTC stellt fest, dass es schwer zu sagen ist, ob eine mobile App funktioniert. Die Verwendung mobiler Daten für das Bankwesen ist die sicherere Gewohnheit.
Was ist, wenn mein WLAN verbunden ist, aber kein Internet vorhanden ist?
Das ist eher ein Verbindungsproblem als ein Sicherheitsproblem. Sehen 10 Korrekturen für Wi-Fi verbunden, aber kein Internet.
Das Endergebnis
Öffentliches WLAN ist in der Regel in Ordnung, um Nachrichten zu lesen oder ein Video anzusehen, aber Bank-, Einkaufs- und Arbeitsanmeldungen mit besonderer Sorgfalt zu behandeln. Verwenden Sie mobile Daten für sensible Aufgaben, prüfen Sie auf HTTPS, bestätigen Sie Netzwerknamen, deaktivieren Sie die automatische Verbindung, aktualisieren Sie Ihre Geräte und verwenden Sie eine Zwei-Faktor-Authentifizierung.
Verwandte Anleitungen
- Wi-Fi verbunden, aber kein Internet? 10 Korrekturen, die tatsächlich funktionieren
- So aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) für Ihre wichtigsten Konten
- Ist mein Handy gehackt? 10 Warnzeichen und was als nächstes zu tun ist
- Sollten Sie sofort aktualisieren? Eine einfache Anleitung zu neuen Software-Releases
Erfahren Sie mehr in unserem Online Safety & Privacy Hub.
Disclaimer: Dieser Artikel dient nur der allgemeinen Information und basiert auf den zum Zeitpunkt des Schreibens verfügbaren Details. Preise, Pläne, Funktionen, Veröffentlichungsdaten, Richtlinien und Verfügbarkeit können sich jederzeit ändern und je nach Land variieren. Bitte überprüfen Sie die neuesten Informationen auf der offiziellen Website des Unternehmens oder des genannten Produkts, bevor Sie eine Entscheidung oder einen Kauf treffen. Dies ist keine rechtliche, finanzielle oder Sicherheitsberatung; Wenn Sie betrogen wurden, wenden Sie sich an Ihre Bank und die offiziellen Reporting Services. Next Digitech ist eine unabhängige Website und ist nicht mit den genannten Unternehmen verbunden oder von diesen gebilligt; Alle Warenzeichen gehören ihren jeweiligen Inhabern. Wir sind nicht verantwortlich für Verluste oder Entscheidungen aufgrund dieser Inhalte.

